Évaluez, sécurisez et intégrez les productions de votre agent dans un flux de travail Git
Vous avez configuré votre agent IA, sa spécification dans AGENTS.md et un serveur MCP local ( JWT_SECRET ). Votre agent est prêt à documenter l'API Express/Prisma. Toutefois, aucune production générée par IA ne doit être intégrée aveuglément sur votre branche principale. Dans ce chapitre, vous allez mettre en place une boucle de validation rigoureuse : automatiser les tests ( npm test , npm run test:doc ), auditer le diff Git avec une grille humaine, et orchestrer le flux de l'agent de la Pull Request au merge.
Exécutez les jeux de tests automatisés pour valider le code produit
Une fois la doc OpenAPI générée dans /docs/openapi/ , automatisez son contrôle qualité. L'agent ne doit pas s'arrêter à l'écriture du fichier.
Déléguez-lui la vérification via vos scripts npm :
Syntaxe OpenAPI : L'agent lance un linter CLI (
npx @redocly/cli lint docs/openapi/*.json) pour vérifier la conformité du fichier.Non-régression : L'agent exécute les tests automatisés (
npm test) pour vérifier qu'aucune modification n'a altéré les routes Express ou les schémas Prisma.
En cas d'anomalie (ex. code 401 omis sur /api/v1/orders ), l'agent analyse le message, corrige le fichier et réexécute le linter jusqu'à obtenir un résultat valide.
Faites exécuter le script npm run test:doc après la génération de la route /products . Observez comment l'agent intercepte les avertissements dans le terminal.
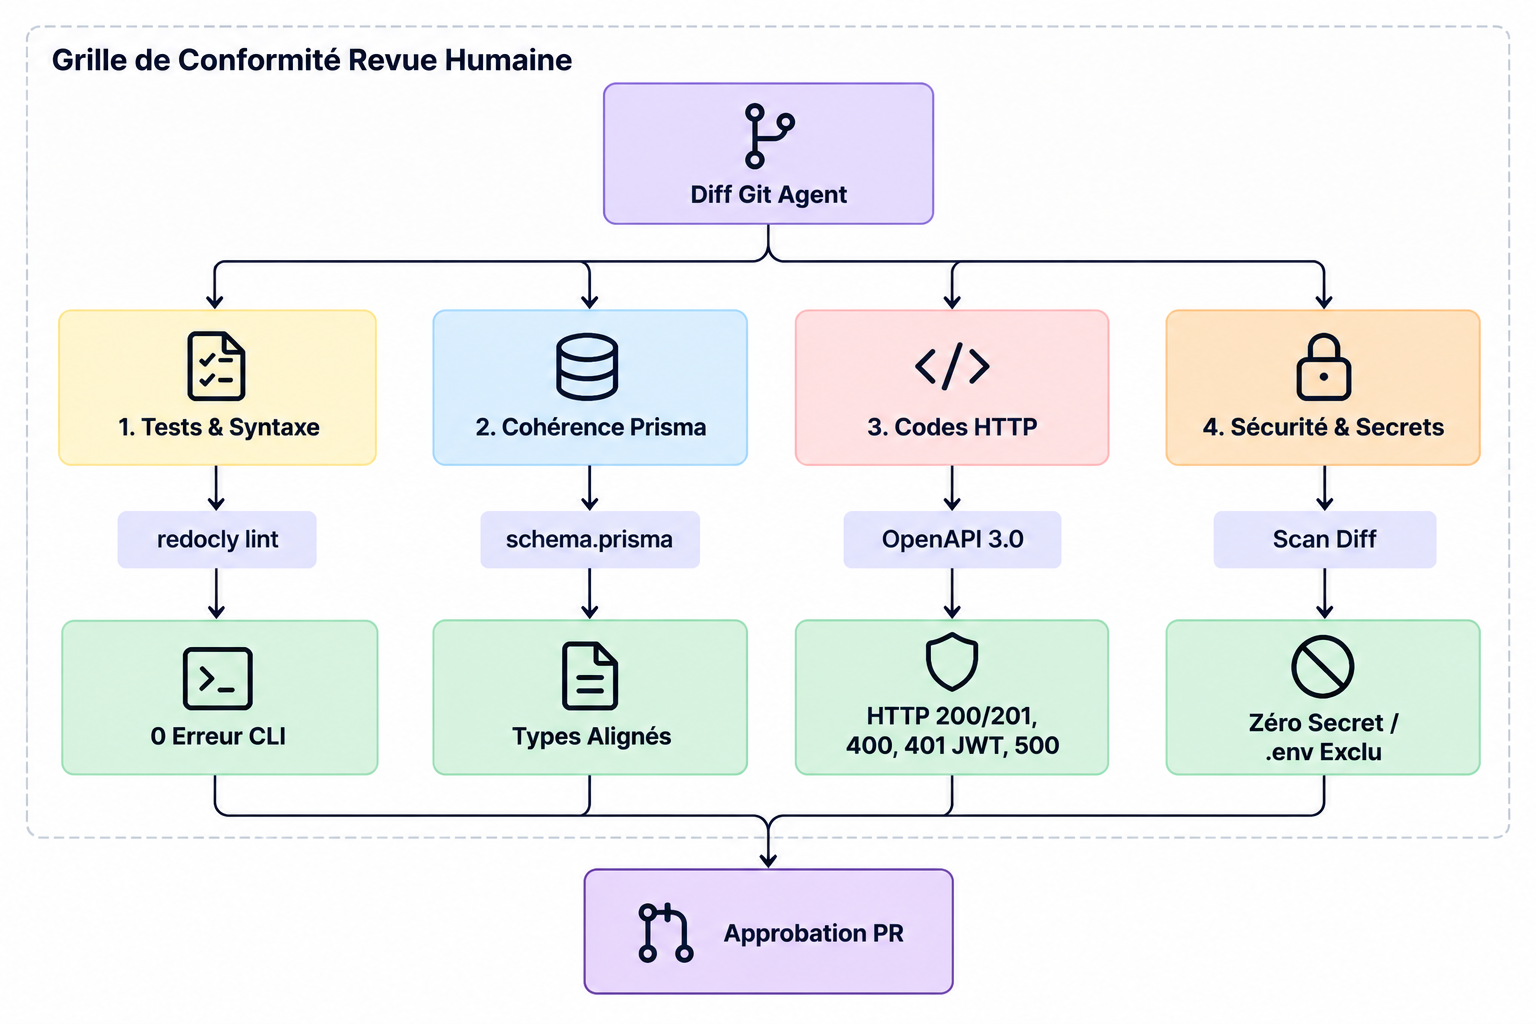
Auditez le code généré avant tout commit selon une grille de conformité
Les tests automatisés ne remplacent pas une revue humaine. Examinez les fichiers produits par l'IA avec la rigueur appliquée à un développeur junior.
Appliquez une grille de contrôle sur trois axes :
Cohérence Prisma : Alignement des types OpenAPI avec
schema.prisma.Codes HTTP : Réponses
200/201,400,500, et401avec Bearer JWT pour les routes sécurisées.Sécurité : Aucun identifiant, clé d'API ou jeton dans les exemples.
Exécutez un git diff dans VS Code sur les fichiers créés pour /orders et contrôlez la grille de conformité.
Orchestrez le flux de travail itératif agent → PR → revue humaine → merge
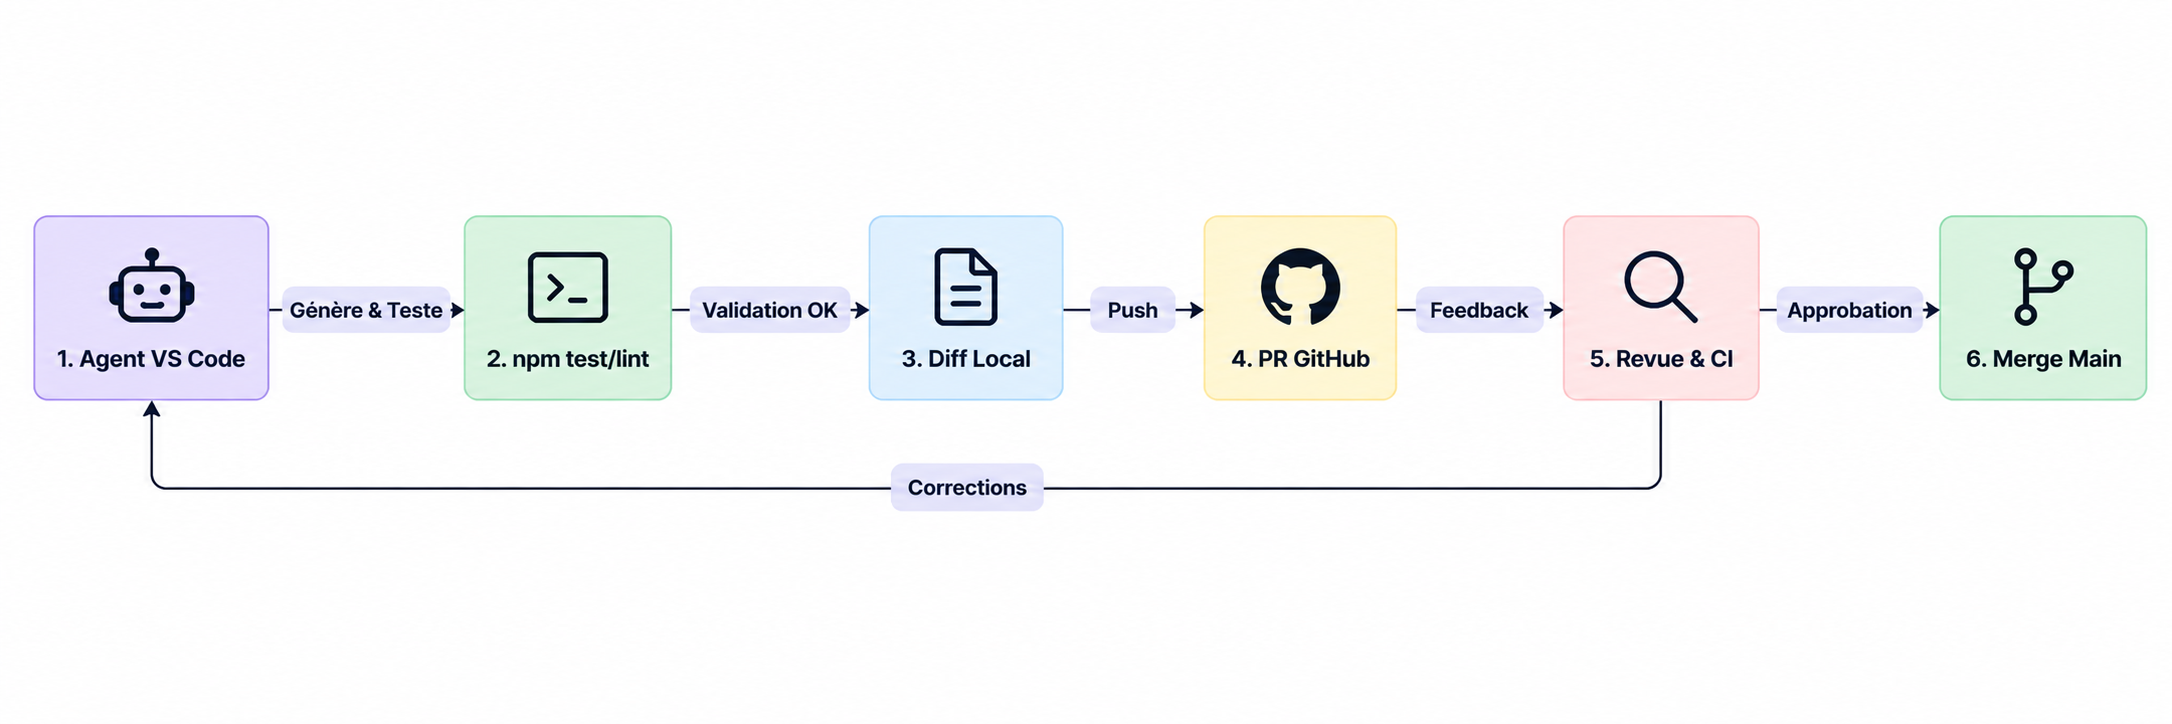
Après vérification locale, intégrez ces travaux dans le flux collaboratif de l'équipe via Git et GitHub.
L'intégration suit une soumission par Pull Request :
Branche dédiée : L'agent isole ses modifications sur une branche (
docs/openapi-products).Ouverture de PR : Création de la PR GitHub avec un titre et un résumé clair.
Feedback : Si la relecture détecte un manque, mentionnez
@copiloten commentaire. L'agent corrige et pousse un commit.Fusion : Une fois la revue validée et la CI au vert, la PR est fusionnée sur
main.
Ouvrez une PR sur GitHub avec la spec OpenAPI générée. Ajoutez un commentaire sollicitant l'agent sur un en-tête JWT et observez le commit correctif.
Dans la vidéo suivante, vous allez découvrir comment examiner, corriger et valider une Pull Request générée par un agent IA afin de garantir la qualité du code avant son intégration au projet.
Étapes clés de la démonstration
Examinez la Pull Request en consultant son titre, son résumé et les fichiers modifiés dans l'onglet
Files changed.Vérifiez la conformité des modifications avec le schéma Prisma et les codes HTTP attendus : 200/201, 400, 401 JWT et 500.
Formulez un retour à l'agent en ajoutant un commentaire mentionnant
@copilotpour demander la correction d'un champ manquant.Contrôlez les corrections apportées et le passage des tests CI avant de fusionner la Pull Request dans la branche
main.
Vous savez désormais superviser les modifications proposées par un agent IA et valider leur intégration. Pour maintenir cette qualité dans la durée, pensez à actualiser régulièrement les instructions de votre fichierAGENTS.md.
Maintenez et faites évoluer la spécification de l'agent au fil des révisions
Votre projet Express/Prisma évolue : nouvelles routes, middlewares ou conventions. La spécification de votre agent doit accompagner ces changements pour éviter toute obsolescence.
Pour assurer la pérennité de l'agent, appliquez trois règles :
Maintenance des instructions : Mettez à jour
AGENTS.mddès qu'une nouvelle convention d'API est adoptée.Ajustement des gardes-fous : Enrichissez les critères dans
AGENTS.mdselon les retours de PR.Versionnage conjoint : Versionnez
AGENTS.mddans les mêmes commits et PRs que le code applicatif.
Ajoutez une nouvelle règle dans votre fichier AGENTS.md exigeant la présence systématique du schéma de sécurité bearerAuth suite à l'extension de l'authentification JWT sur la route /orders .
À vous de jouer !
Contexte
Votre agent a généré la spécification OpenAPI pour les routes /products et /orders de votre API REST Express/Prisma. Vous devez conduire le processus complet de validation et livrer la Pull Request finale.
Consignes
Faites exécuter les tests npm run test:doc , appliquez la grille de revue sur le diff Git , créez la PR sur GitHub et mettez à jour AGENTS.md .
En résumé
Configurez des scripts automatisés (
npm test,npx @redocly/cli lint) pour que l'agent contrôle la syntaxe et la non-régression de sa production avant toute soumission.Auditez systématiquement le
diff Gità l'aide d'une grille de conformité humaine pour vérifier l'alignement Prisma, l'exhaustivité des codes HTTP et l'absence de secrets.Soumettez les travaux de l'agent via une Pull Request GitHub et interagissez avec lui par commentaires (
@copilot) pour lui faire apporter les corrections nécessaires.Menez la revue de code selon le même niveau d'exigence que pour un développeur humain avant de valider le merge sur la branche principale.
Faites évoluer votre fichier
AGENTS.mdau fil des révisions du projet pour pérenniser les règles métier et les garde-fous de l'agent.
Vous savez désormais intégrer les productions de votre agent IA dans un flux de travail Git rigoureux et sécurisé !