Définissez et pilotez vos exigences de sécurité logicielles
L'entreprise OmniRoute fait aujourd'hui face à une opportunité d'affaires majeure : elle soumissionne à un appel d'offres international émis par une grande banque. En tant qu'entité hautement régulée, ce prospect est strictement soumis à la directive européenne NIS 2 et au règlement sectoriel DORA.
Ce prospect exige contractuellement qu'OmniRoute démontre la sécurité de son produit phare, fournisse des nomenclatures logicielles (SBOM) exhaustives et prouve sa préparation au futur Cyber Resilience Act (CRA).
Pour remporter ce contrat, vous devez sortir des simples déclarations d'intention. En tant qu'AppSec Manager, vous allez exploiter l'OWASP ASVS v5.0 pour définir un socle de base (baseline) d'exigences de sécurité, l'intégrer dans vos développements, et évaluer vos propres sous-traitants.
Vous allez à présent formaliser vos exigences et les contractualiser avec vos tiers, élevant ainsi le niveau de conformité d'OmniRoute pour répondre aux impératifs de vos clients stratégiques.
Adoptez le standard ASVS v5.0 comme baseline contractuelle
Comment passer d'une posture déclarative à une démonstration technique irréfutable face à un client exigeant ?
Pour rassurer vos clients et encadrer vos développements, la réalisation de tests d’intrusion ne suffit plus, et vous devez démontrer la prise en compte de la sécurité dans vos phases de développement. Pour se faire, vous devez vous appuyer sur l'OWASP ASVS v5.0 (Application Security Verification Standard). Comprenez bien sa philosophie : l'ASVS définit des exigences applicatives de sécurité précises et vérifiables (par une décision claire pass/fail), de manière totalement indépendante de votre cycle de vie ou de vos technologies.
L’ASVS v5.0 en quelques chiffres :
17 chapitres thématiques : Une couverture complète de la sécurité applicative, allant de l'authentification et du contrôle d'accès jusqu'à la sécurité des API, du chiffrement et de la configuration des dépendances.
~350 exigences précises : Un catalogue de contrôles techniques opérationnels formulés de manière vérifiable (pass/fail) pour guider architectes, développeurs et auditeurs.
1 langage commun : Une numérotation normalisée (
v<version>-<chapter>.<section>.<requirement>, par ex.v5.0.0-1.5.1) adoptée à l'échelle internationale pour aligner les exigences entre équipes internes, prestataires et clients.
En fonction de la criticité de l’application considérée, sélectionnez le niveau de vérification le plus adapté :
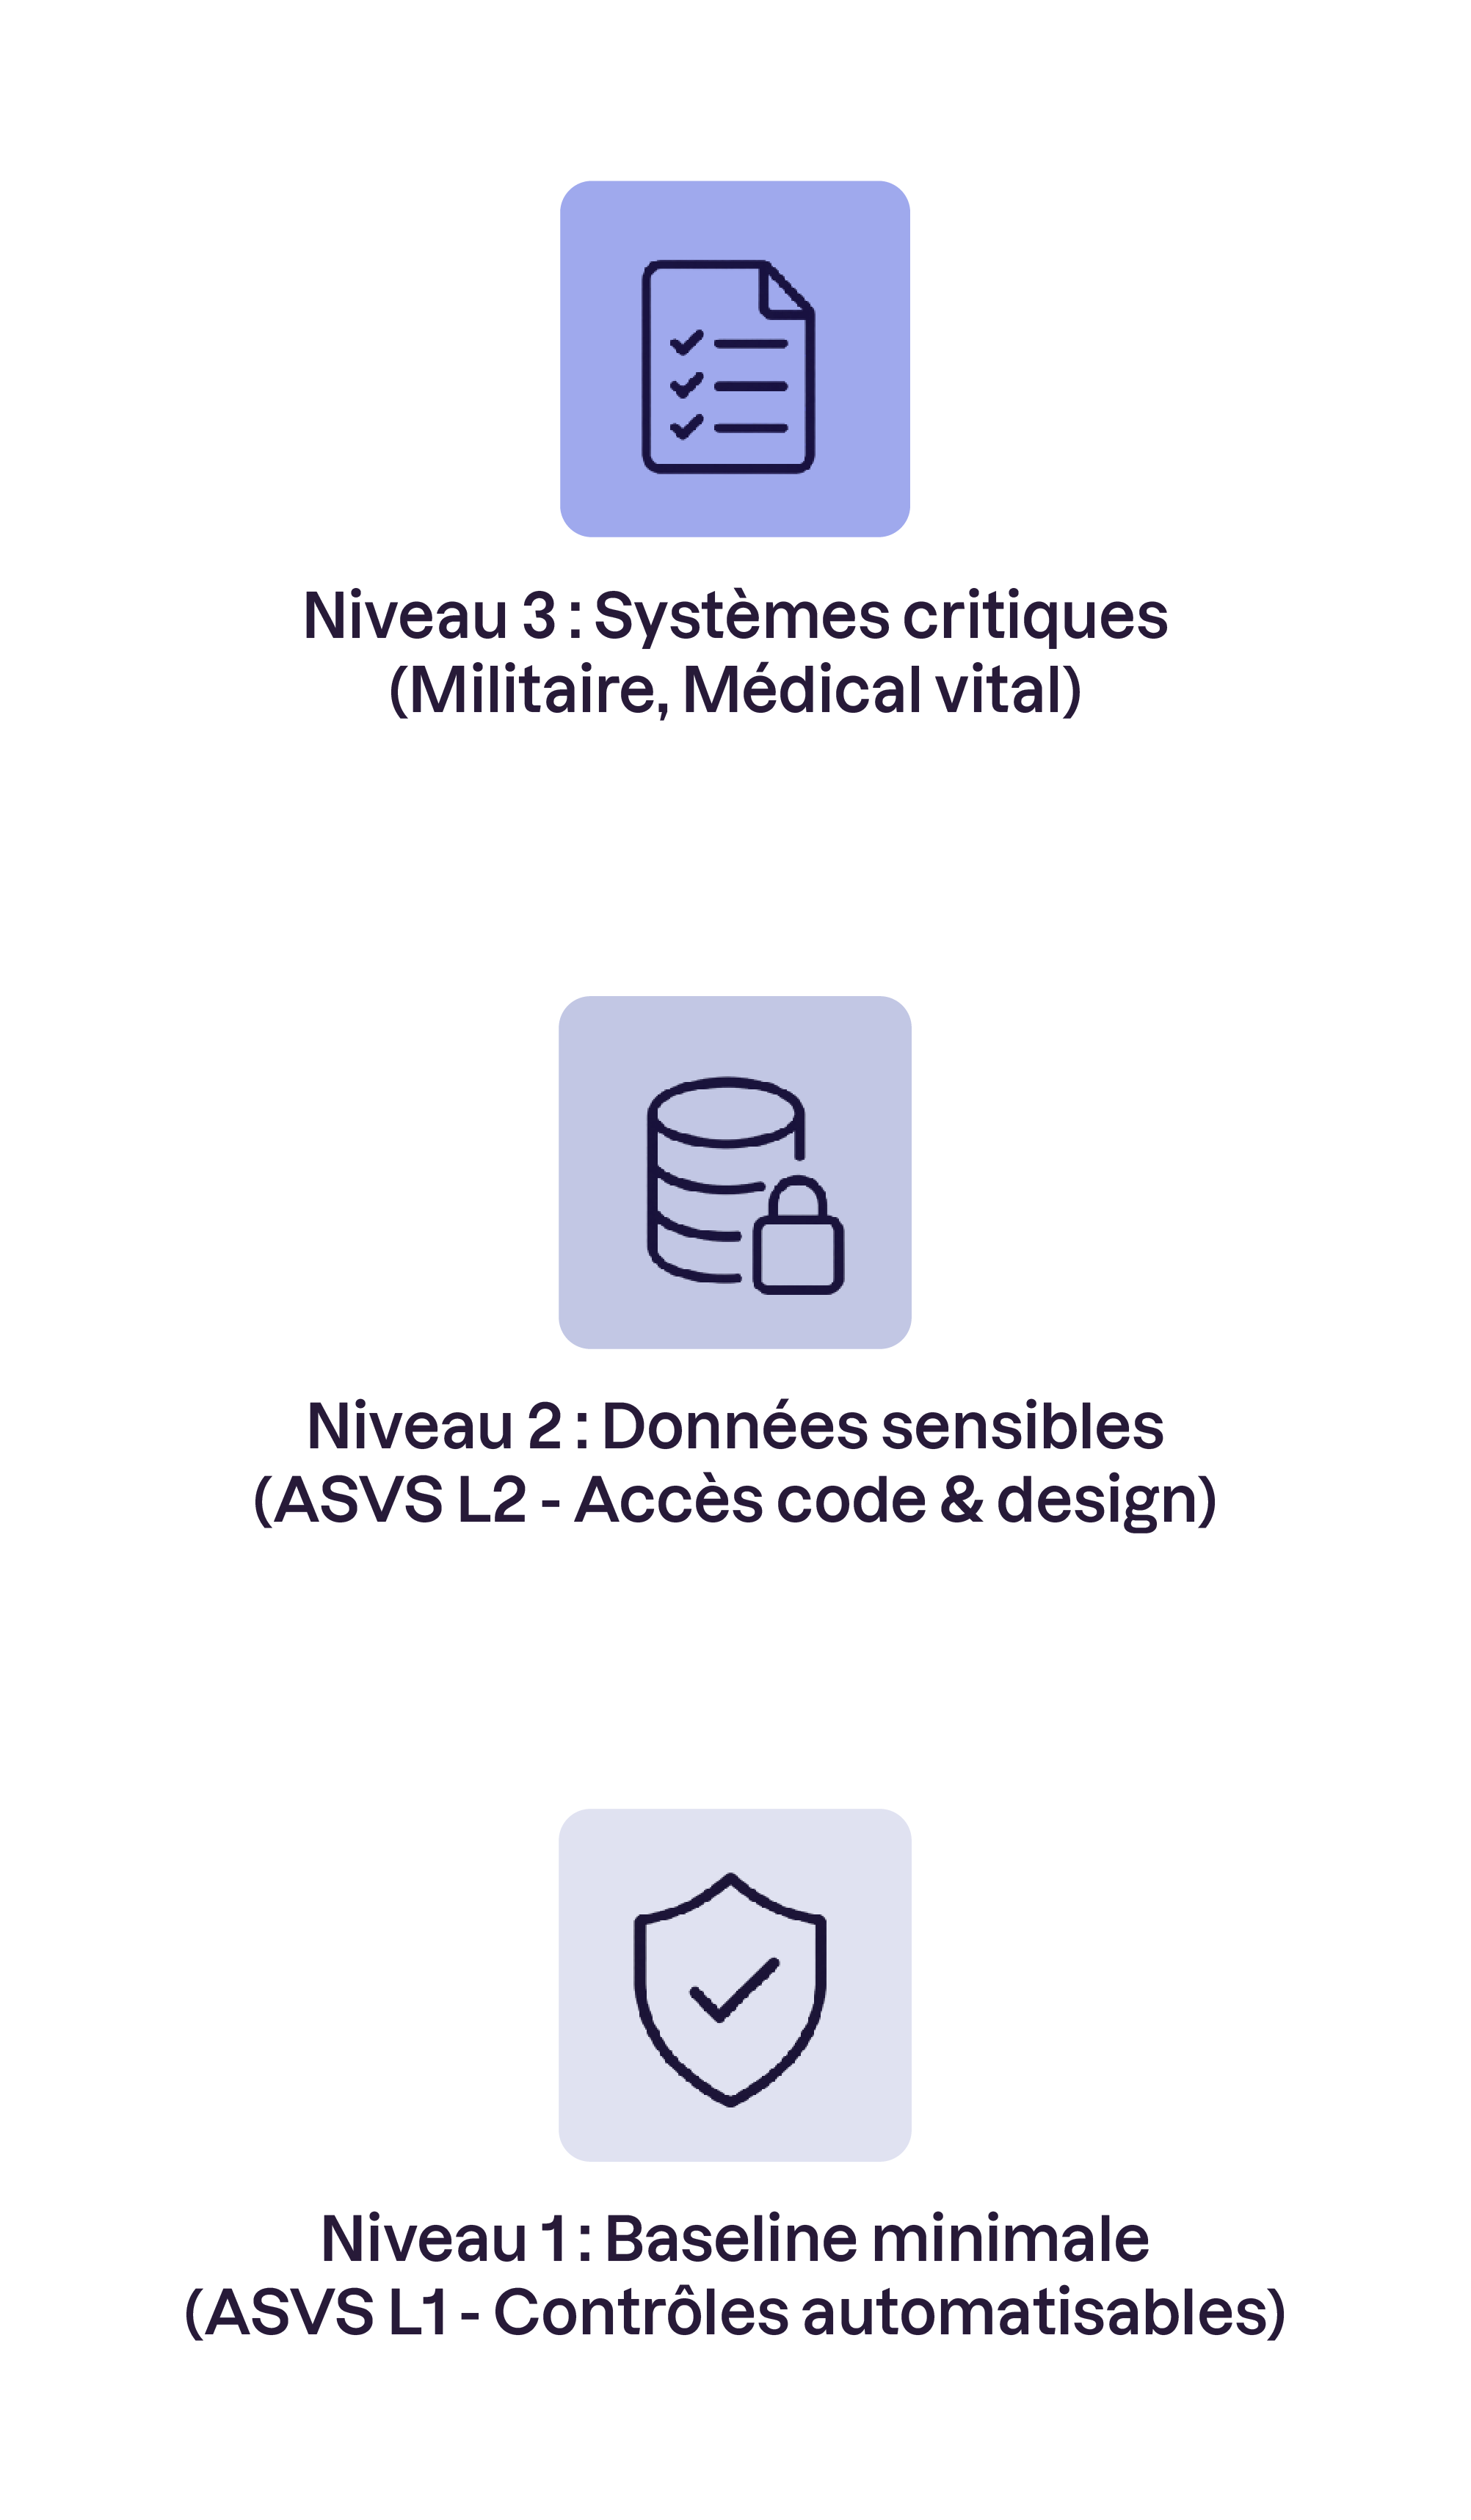
Niveau 1 (L1) : Les fondamentaux pour toutes les applications, dont les contrôles sont vérifiables par des tests automatisés (par ex. SAST, DAST) et des vérifications manuelles.
Niveau 2 (L2) : Pour les applications traitant des données sensibles. Il exige par exemple un accès au code source et à la documentation pour valider la conception.
Niveau 3 (L3) : Réservé aux systèmes hautement critiques (par ex: transactions médicales ou militaires).
Cependant, vous devez adapter stratégiquement l'usage de l'ASVS selon la relation contractuelle :
Vis-à-vis de vos sous-traitants : Ne surchargez pas vos appels d'offres en listant les 350 critères de l'ASVS. Exigez plus globalement que le prestataire démontre sa conformité à un niveau d'assurance défini (par exemple, ASVS v5.0 Niveau 1 minimum), preuves et rapports d'audits indépendants à l'appui (par exemple un rapport SAST).
Vis-à-vis de vos clients stratégiques (institutions financières sous DORA) : À l'inverse, pour remporter les appels d'offres majeurs, OmniRoute doit démontrer sa conformité point par point. Rédigez vos annexes techniques en utilisant le formalisme d'identification strict de l'ASVS (sous la forme
v<version>-<chapter>.<section>.<requirement>, par ex.v5.0.0-1.5.1) afin d'offrir une traçabilité irréprochable lors des audits réglementaires et/ou contractuels.
Intégrez les exigences de sécurité dans les appels d'offres et évaluations fournisseurs
Gardez bien en tête le principe suivant : la sécurité de votre application est aussi forte que la sécurité de votre fournisseur le moins sécurisé / la dépendance la moins sécurisée. Vous devez donc impérativement évaluer la sécurité de vos prestataires tiers avant d'intégrer leur code dans les produits OmniRoute.
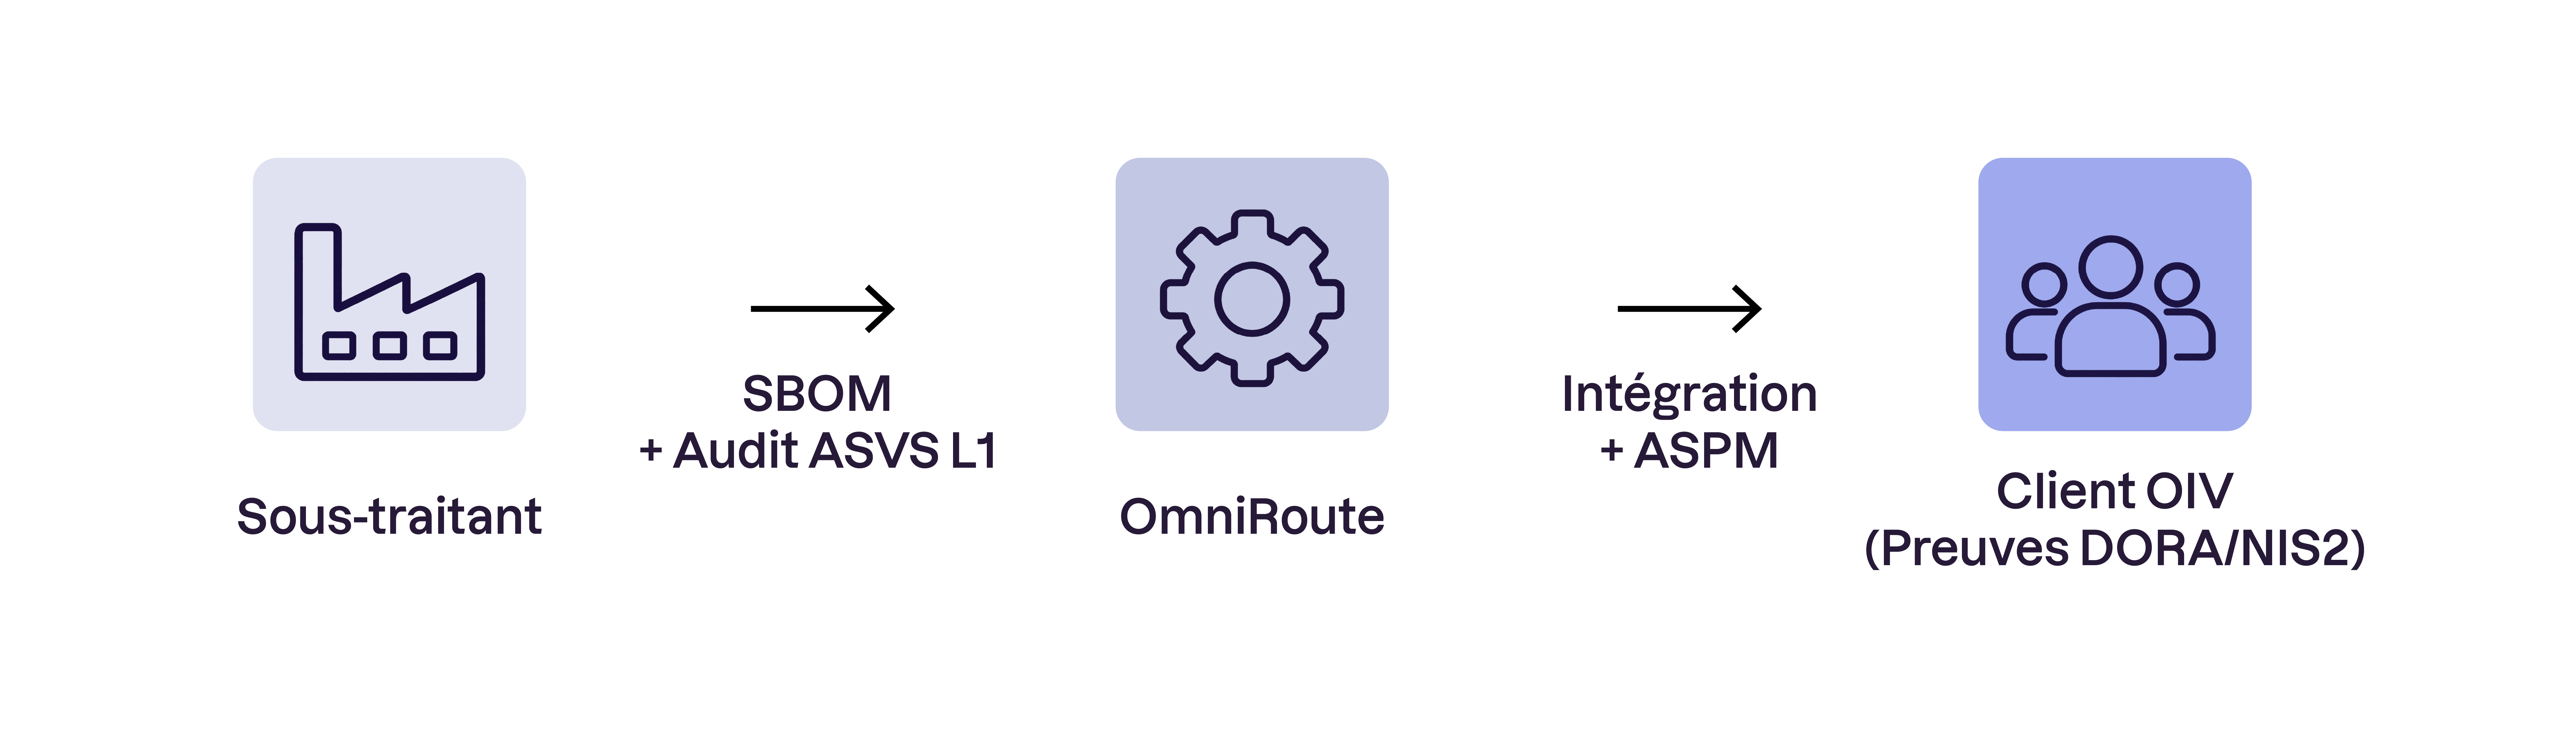
1/ Analysez la maturité AppSec de vos fournisseurs : Utilisez les critères méthodologiques de l'OWASP SAMM v2.0, et plus particulièrement le stream B Supplier Security de la pratique Security Requirements (issue de la fonction métier Design / Conception), pour auditer et suivre la posture de sécurité de vos fournisseurs de progiciels.
Au-delà des questionnaires de sécurité orientés ISO 27001 que votre Entreprise peut déjà avoir et qui se concentre principalement sur les problématiques de la sécurité organisationnelle (datacenter, sauvegardes, certifications), la démarche SAMM évalue la qualité logicielle intrinsèque du produit. Elle exige du fournisseur des garanties concrètes : engagement sur un standard de codage (ex. OWASP ASVS), fourniture d'une nomenclature logicielle (SBOM) et respect de SLA stricts pour le correctif des vulnérabilités critiques.
2/ Sécurisez vos appels d'offres et vos engagements : Déployez un clausier de sécurité robuste dans vos accords de sous-traitance, annexé à vos contrats avec vos fournisseurs. Ce clausier doit imposer le respect des standards de l'OWASP (SAMM et ASVS) et spécifier des exigences obligatoires de transparence logicielle. Exigez systématiquement :
La fourniture d’un SBOM (Software Bill of Materials) complet et actualisé à chaque livraison pour garantir la traçabilité des composants.
La preuve de tests de sécurité continus (par ex. SAST/SCA) menés sur les briques développées.
Un rapport de conformité ASVS v5.0 de Niveau 1 au minimum (ou Niveau 2/3 selon le calibrage des risques défini par vos équipes GRC) pour prouver la sécurité intrinsèque de leur code.
Générez les preuves de conformité réglementaire (CRA, NIS 2, DORA)
Comme nous l’avons vu plus haut, ne traitez pas les réglementations NIS 2, DORA et le Cyber Resilience Act (CRA) comme des chantiers techniques isolés. Bien qu'émanant de secteurs différents, elles convergent vers un socle d'exigences communes.
Pensez « conformité globale » en vous appuyant sur vos standards (ASVS, SAMM) pour bâtir un référentiel de contrôle unique.
Ces réglementations exigent la production systématique de preuves réparties sur 5 piliers :
Transparence logicielle : Générez des SBOM aux formats ouverts (CycloneDX, SPDX) pour cartographier vos composants et répondre aux obligations de traçabilité.
Gestion des vulnérabilités : Mettez en œuvre des processus de tri et de remédiation des failles (code propriétaire et bibliothèques tierces via SCA).
Risques de la supply chain : Responsabilisez juridiquement vos fournisseurs d'après les exigences du chapitre V de DORA et de NIS 2.
Vérification technique : Planifiez vos audits et vos tests d'intrusion afin d’offrir des preuves auditables à vos clients.
Réponse aux incidents : Assurez la journalisation de vos pipelines pour notifier les incidents graves sous 24h aux autorités (via la plateforme de l’ENISA pour le CRA (et l’ANSSI), ou l’ANSSI pour NIS 2).
Pour simplifier vos démarches, pour le CRA vous pouvez vous appuyer sur le principe de présomption de conformité, en appliquant les normes harmonisées publiées au Journal Officiel de l'UE. Tant que vous respectez ces normes officielles, la loi considère par défaut que votre produit est conforme aux exigences européennes. Pour NIS 2, appuyez-vous sur le Référentiel Cyber France (ReCyF) de l'ANSSI. Il traduit la loi en « moyens acceptables de conformité » : en les appliquant, vous disposez d'un framework directement reconnu par l'ANSSI pour justifier de votre conformité lors d'un audit.
Exploitez les données et benchmarks de l'étude S-SDLC de l'ANSSI
L'étude de marché de l'ANSSI sur le S-SDLC et le DevSecOps européen n'est pas un simple rapport. Elle constitue un double outil stratégique pour l'AppSec Manager.
C'est d'abord un guide de souveraineté et d'anticipation réglementaire. L'ANSSI y cartographie la maturité de l'écosystème européen face aux exigences futures de NIS 2 et du CRA. L'étude anticipe l'obligation des formats de SBOM (CycloneDX, SPDX) et pose un cadre clair sur l'usage réel de l'IA (MLSecOps) pour éviter les pièges du « hype » marketing.
C'est ensuite un benchmark de positionnement pour votre feuille de route. L'ANSSI valide l'ordre de priorité du déploiement : le triptyque SCA (dépendances), SAST (code) et détection de secrets constitue le socle obligatoire avant d'envisager des briques plus complexes (DAST, IAST).
Enfin, analysez l'essor de l'ASPM (Application Security Posture Management). Pour contrer la fragmentation des outils et l'explosion des faux positifs, l'ANSSI met en avant l'ASPM (Application Security Posture Management). Cette tour de contrôle agrège, déduplique et priorise les vulnérabilités pour transformer un flux d'alertes inexploitables en une gouvernance des risques compréhensible par le COMEX.
À vous de jouer !
Contexte
OmniRoute répond à un appel d'offres européen majeur pour fournir une plateforme de routage logistique à une institution financière régulée par DORA. Le client exige, dans le cadre du dossier d'assurance sécurité, que vous rédigiez une annexe technique de conformité contenant des exigences techniques précises, tirées de l'OWASP ASVS v5.0 (niveau L2). Vous devez également spécifier les livrables de conformité réglementaire (DORA, NIS 2) associés.
Consignes
Rédigez un extrait d'annexe d'assurance sécurité (400 mots maximum). Vous devez y inclure :
Deux exigences ASVS v5.0 relatives à la validation des entrées et à l'encodage (détaillant le code de l'exigence et sa formulation exacte).
Une exigence relative à la gestion du SBOM au format CycloneDX ou SPDX.
L'indication claire du livrable de preuve que vous fournirez à l'auditeur pour chaque exigence.
//attention N'inventez pas d'exigences de sécurité fantaisistes ou vagues. Appuyez-vous strictement sur le formalisme normé de l'ASVS pour être inattaquable lors d'un audit.//
En résumé
L’OWASP ASVS v5.0 permet de transformer les objectifs de sécurité en exigences précises, vérifiables et adaptées à la criticité des applications.
Les exigences ASVS doivent être adaptées à la relation contractuelle, en demandant un niveau global de conformité aux fournisseurs et une traçabilité détaillée pour les clients stratégiques.
La sécurité des fournisseurs doit être évaluée et contractualisée à travers des preuves concrètes comme les SBOM, les tests continus et les rapports de conformité ASVS.
ASVS et SAMM permettent de mutualiser les efforts de conformité face au CRA, à NIS 2 et à DORA autour de la transparence logicielle, des vulnérabilités, de la supply chain, des vérifications et des incidents.
Les benchmarks de l’ANSSI permettent de prioriser les investissements AppSec, notamment autour du SCA, du SAST, de la détection de secrets et de l’ASPM pour centraliser et prioriser les vulnérabilités.
Maintenant que vous avez solidement défini vos exigences contractuelles et structuré votre conformité réglementaire, il est temps de passer à l'implémentation technique : rejoignez-moi dans le prochain chapitre pour apprendre à superviser et orchestrer concrètement vos outils DevSecOps au cœur de vos pipelines CI/CD !