Supervisez et orchestrez vos pratiques DevSecOps
Félicitations ! Vos exigences ASVS v5.0 et vos plans de conformité réglementaire ont porté leurs fruits : OmniRoute a remporté son contrat stratégique avec la grande institution financière. Les équipes d'ingénierie logicielle déploient maintenant d'importants pipelines CI/CD sous Jenkins et Kubernetes, et intègrent activement l'outillage DevSecOps au cœur de l'intégration continue.
Cependant, le succès amène un nouveau défi de taille : la multiplication des outils (SAST, SCA, scanners de secrets) génère un bruit excessif et un volume élevé de faux positifs qui exaspèrent vos développeurs. Pire encore, face à la pression, certains ingénieurs contournent la sécurité en désactivant temporairement les scans applicatifs pour accélérer la livraison de leur code.
En tant qu'AppSec Manager, votre rôle n'est pas d'opérer techniquement ou de configurer manuellement ces outils de sécurité. Votre mission consiste à superviser l'intégrité de la chaîne CI/CD, à piloter l'efficacité de la remédiation via des métriques de performance managériales (couverture de tests, MTTR), et à exploiter des consoles d'agrégation comme DefectDojo. De plus, il aide les développeurs à qualifier la vulnérabilité dans le code, prioriser le correctif et orchestrer sa mise en production rapide via la pipeline CI/CD. Il fournit également aux équipes GRC et aux auditeurs les preuves techniques de remédiation (rapports de re-test, logs de déploiement) indispensables pour justifier la résolution auprès des régulateurs.
Vous franchissez une étape charnière en passant de la spécification théorique et contractuelle à l'orchestration opérationnelle de la sécurité. Ce chapitre articule deux volets indispensables : le volet technique (par ex. superviser le durcissement physique de vos pipelines CI/CD d'après le framework SLSA et le Top 10 CI/CD de l'OWASP) et le volet managérial (par ex. piloter la remédiation de vulnérabilités nouvellement détectées).
Alignez votre outillage au niveau d’exigence ASVS v5.0 de votre entreprise
Comment choisir les bons outils DevSecOps sans surcharger vos pipelines et ralentir vos équipes de développement ?
Votre outillage de base reste sensiblement le même quel que soit le niveau visé (scanners de secrets, SCA, SAST). En revanche, c'est le niveau d'exigence ASVS v5.0 qui dicte la profondeur des contrôles et la part d'analyse manuelle à injecter dans votre organisation :
Pour l'ASVS Niveau 1 (Socle automatisé) : Reposez-vous sur l'automatisation systématique dans la CI/CD pour intercepter les erreurs courantes. Ce socle s'articule autour de quatre briques indispensables :
1. La détection de secrets (Secret Scanning) :
Rôle : Analyse le code source et l'historique Git pour intercepter l'ajout de jetons API, mots de passe, clés privées ou certificats codés en dur.
Exemple Open Source :Gitleaks (ou TruffleHog), idéalement configuré en hook de pre-commit et en étape de CI/CD.
Chapitre ASVS couvert :V1.6(Secret Management) et V14(Configuration).
2. L'analyse de composition logicielle (Software Composition Analysis - SCA) :
Rôle : Inventorie les bibliothèques/dépendances tierces (manifestes de packages) et identifie leurs vulnérabilités connues (CVE) ainsi que leurs risques de licence.
Exemple Open Source :Trivy (Aqua Security) ou Dependency-Check (OWASP).
Chapitre ASVS couvert :V10.2(Third-Party Components) / V14(Dependency Management).
3. L'analyse statique de sécurité du code (Static Application Security Testing - SAST) :
Rôle : Inspecte le code source source sans l'exécuter afin de repérer les failles de codage (injections, mauvaise gestion d'erreurs, configurations dangereuses).
Exemple Open Source :SonarQube (version Community Edition) ou Semgrep (avec le jeu de règles Community).
Chapitres ASVS couverts :V5(Validation & Encoding), V2(Authentication) et V4(Access Control).
4. L'analyse des fichiers de configuration et d'infrastructure (IaC Scanning) :
Rôle : Vérifie la conformité des fichiers de déploiement (Dockerfiles, Helm charts, Terraform) pour éviter les mauvaises configurations d'environnement (ex. conteneur exécuté en
root, ports inutilement ouverts).Exemple Open Source :Checkov ou Hadolint (spécifique aux Dockerfiles).
Chapitre ASVS couvert :V14(Configuration & Build).
Pour l'ASVS Niveau 2 (Approche hybride & Expertise) : L'automatisation seule ne suffit plus pour couvrir les failles logiques. Conservez votre socle de scans, mais enrichissez-le par des analyses dynamiques ciblées et des interventions humaines indispensables pour détecter les failles de logique métier.
1. L'analyse dynamique des API et de l'application (DAST & API Security) :
Rôle : Simule des attaques en conditions réelles sur l'application en cours d'exécution. Au Niveau 2, il s'exécute de manière authentifiée pour tester la résistance des mécanismes de session et des endpoints d'API critiques.
Exemple d'outil :OWASP ZAP (pour le DAST applicatif/API) ou Akto / Gotestwaf (spécifiques à la sécurité des API).
Chapitres ASVS couverts :V2(Authentication), V3(Session Management) et V13(API & Web Services).
2. La modélisation des menaces (Threat Modeling) :
Rôle : Analyse méthodique de l'architecture avant ou pendant le développement. Permet d'identifier les défauts de conception (security flaws) qu'aucun scanner de code ne peut repérer (ex. un problème d'isolation multi-tenant).
Exemple d'outil / méthode : Méthodologie STRIDE appuyée par des outils comme OWASP Threat Dragon ou TMT (Microsoft Threat Modeling Tool).
Chapitre ASVS couvert :V1(Architecture, Design and Threat Modeling).
3. La revue de code manuelle ciblée :
Rôle : Analyse humaine du code source sur les modules à haut risque (fonctions de cryptographie, contrôle d'accès, gestion des droits) pour vérifier la bonne implémentation des contrôles complexes.
Exemple / Approche : Checklists basées sur les exigences ASVS L2, intégrées directement dans les revues de pair (Peer Reviews / Merge Requests).
Chapitres ASVS couverts :V4(Access Control), V6(Stored Cryptography) et V8(Data Protection).
4. Les tests d'intrusion périodiques (Penetration Testing) :
Rôle : Évaluation offensive en boîte grise (grey-box, avec accès au code et à la documentation) menée par des experts internes ou un tiers indépendant pour valider l'étanchéité globale.
Exemple / Approche : Audits de sécurité annuels ou post-changement majeur, alignés explicitement sur le référentiel d'évaluation de l'ASVS.
Chapitres ASVS couverts : Ensemble des chapitres du standard (Validation globale par un tiers).
Intégrité de la chaîne de build (ASVS Niveau 2 - Chapitre V14 / Supply Chain) : Pour garantir l'immuabilité et la traçabilité de vos livrables (exigences Software Supply Chain), complétez le dispositif du Niveau 2 en imposant la signature numérique systématique de vos artefacts et la preuve de provenance de build (ex. via Sigstore/Cosign ou in-toto). Cela garantit qu'aucun binaire altéré ou non validé ne peut être déployé en production.
Appuyez vos vérifications opérationnelles sur la méthodologie OWASP WSTG v4.2
Si l'ASVS définit ce qui doit être vérifié (les exigences), l'OWASP WSTG (Web Security Testing Guide) définit comment le vérifier sur le terrain.
Pour les applications ciblant un niveau d'assurance élevé (ASVS Niveau 2 ou 3), l'outillage automatique (SAST/DAST) peut avoir des limites, notamment face aux failles de logique métier ou aux contrôles d'accès complexes. En tant qu'AppSec Manager, vous devez fournir aux auditeurs, aux pentesteurs (qu'ils soient internes ou externes) et aux Security Champions une méthodologie d'évaluation standardisée.
Le WSTG structure les tests opérationnels autour de 12 catégories (de la reconnaissance à la logique métier) et fournit pour chaque test :
Un identifiant unique (ex. `WSTG-ATHN-04` pour le contournement d'authentification) facilement traçable dans vos rapports d'audit.
Le scénario de test pas à pas, combinaison d'analyses manuelles et d'outils comme Burp Suite ou OWASP ZAP.
Les conditions de validation, permettant de confirmer si l'exigence ASVS correspondante est satisfaite ou non.
Construisez votre stack DevSecOps de manière scalable et intelligente
Lors de l’implémentation des différents outils pour être en mesure de vous conformer au niveau d’exigences ASVS v5.0 de votre entreprise, vous allez vite faire face à l'éclatement des alertes issues de vos différents outils, et un éclatement de la visibilité de votre niveau de sécurité et conformité. Pour faire face à cet enjeu, il est vital de centraliser la gestion de votre posture de sécurité, et d’adopter une posture ASPM (Application Security Posture Management).
L’ASPM se compose des éléments suivants :
Une vision centralisée des nomenclatures logicielles (Gouvernance du SBOM)
L'ASPM ingère et agrège en continu l'ensemble des SBOM de vos projets pour constituer un inventaire vivant de tous vos composants tiers.
Dependency-Track (projet OWASP) s'impose comme la référence open source pour cet usage. Il analyse en temps réel les SBOM reçus de vos CI/CD et vous alerte immédiatement dès qu'une nouvelle vulnérabilité (CVE) est révélée sur l'une de vos dépendances en production.
La consolidation et la priorisation des vulnérabilités
Plutôt que de forcer vos développeurs à naviguer entre plusieurs consoles (rapports SonarQube, scans de conteneurs, DAST), l'ASPM centralise l'ensemble des résultats de vos scanners. Elle déduplique les alertes redondantes, croise les données et permet de prioriser les remédiations à fort impact.
DefectDojo (projet OWASP) sert d'outil central d'orchestration. Il ingère les sorties de dizaines de scanners (SAST, DAST, SCA), élimine les doublons, applique vos règles métier et suit l'avancement des correctifs.
Une définition claire des rôles, responsabilités et accès (Gouvernance & RBAC)
L'ASPM formalise la matrice des droits et devoirs au sein du cycle de vie applicatif via des accès adaptés (Role-Based Access Control) :
Développeurs : Accès ciblé sur leurs projets pour traiter les failles identifiées dans leurs pipelines.
Lead Devs / Architectes : Droit exclusif de validation des Merge Requests vers les branches protégées et gestion des acceptations de risques techniques mineurs.
AppSec Manager / RSSI : Pilotage de la politique globale de sécurité, définition des seuils de blocage (Security Gates) et suivi des SLA de remédiation.
Équipes GRC & Auditeurs : Consultation des tableaux de bord de conformité globale et extraction des preuves consolidées pour les régulateurs (DORA, NIS 2).
Pour garantir un niveau de contrôle homogène sur l'ensemble de vos projets, appuyez-vous sur des templates CI/CD centraux et partagés (ex. include ou reusable workflows sous GitLab CI / GitHub Actions). Il est fortement recommandé d'imposer l'usage de ces modèles préconfigurés aux équipes de développement : cela garantit l'exécution automatique du bon niveau de vérification ASVS sans charger les développeurs de la configuration des scanners.
Exemples d'intégration de l'Intelligence Artificielle dans l'ASPM :
L'IA apporte une valeur décisive lorsqu'elle est combinée aux plateformes ASPM : elle agit comme un assistant d'analyse contextuelle pour surmonter l'un des plus grands défis DevSecOps : la fatigue face au volume d'alertes.
Plusieurs cas d’usage :
Réduction des faux positifs et qualification contextuelle : L'IA peut analyser l'environnement d'exécution et le code source pour vérifier l'exploitabilité réelle d'une faille. Par exemple, si une bibliothèque tierce contient une CVE (détectée par le SCA), l'IA peut vérifier automatiquement si les fonctions vulnérables de cette bibliothèque sont effectivement appelées par votre application. Si ce n'est pas le cas, l'alerte est dépriorisée.
Guidage à la remédiation pour les développeurs : Au-delà du simple signalement, l'IA intégrée à l'ASPM résume l'impact réel de la faille, peut proposer un correctif adapté au contexte du projet (ex. suggestion de patch ou de montée en version minimalesans breaking change) et peut pré-rédiger la justification pour l'arbitrage humain, accélérant ainsi considérablement le MTTR (Temps Moyen de Remédiation).
Sécurisez l'infrastructure de votre chaîne CI/CD contre les attaques courantes
Vos développeurs écrivent du code sécurisé, mais l'infrastructure qui compile ce code est-elle à l'abri d'une attaque ?
Une chaîne d'outils (SCM, runners, registres) compromise permet à un attaquant d'injecter du code malveillant directement dans vos livrables de production à votre insu, à l'image des attaques historiques de type SolarWinds ou Codecov.
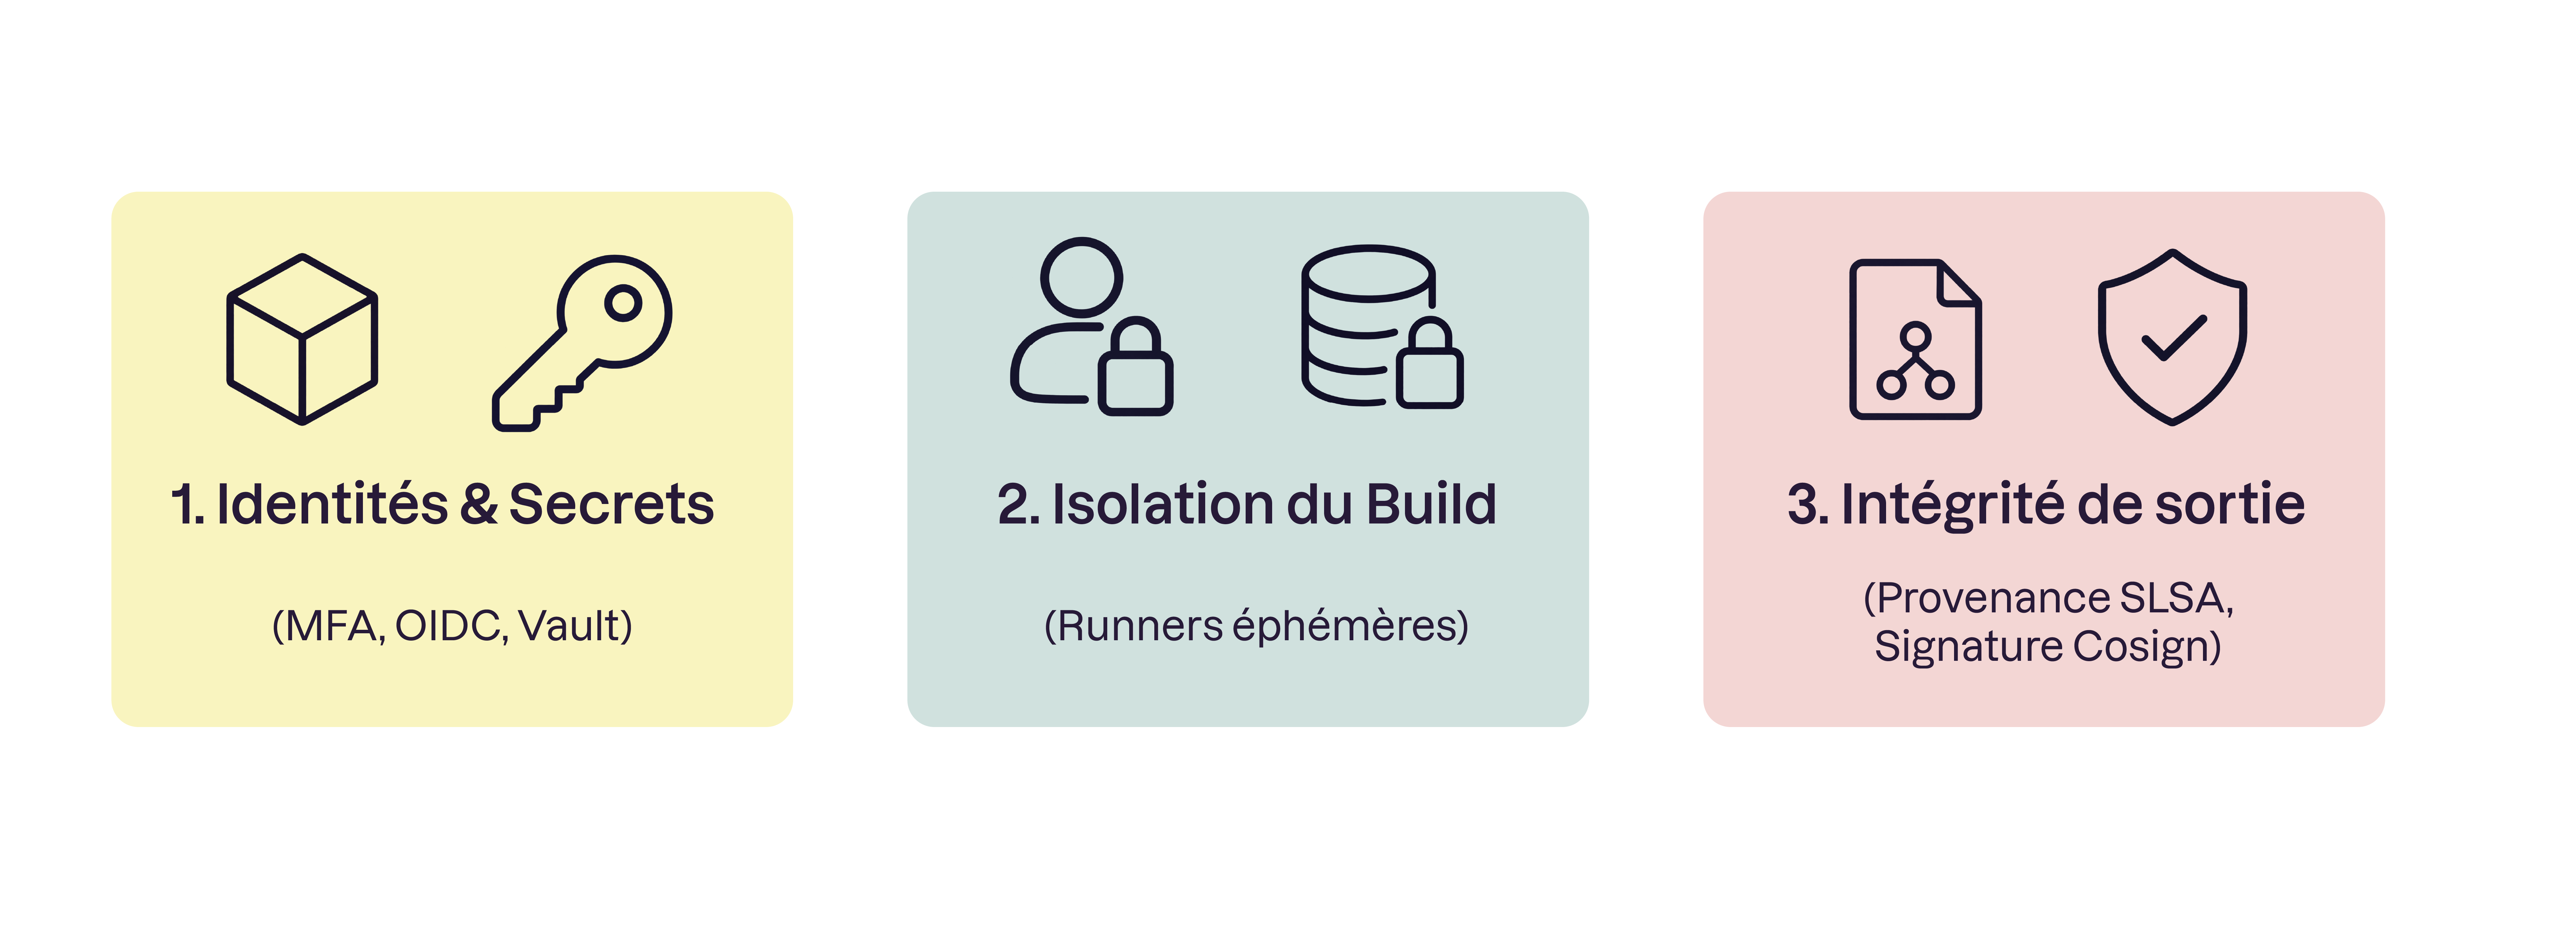
Pour prémunir vos pipelines de ces vecteurs d'attaque, appuyez-vous sur le référentiel OWASP Top 10 CI/CD Security(pour éliminer les erreurs de configuration)et sur le framework SLSA de Google / l’OpenSSF (Supply-chain Levels for Software Artifacts) (pour garantir l'intégrité de vos builds) autour de trois axes prioritaires :
Maîtriser les accès et l'identité du pipeline (Contre le vol de secrets & l'usurpation)
Gouvernance des identités (CICD-SEC-01 & 03) : Imposez le SSO et l'authentification multifacteur (MFA) sur l'accès au SCM (GitHub/GitLab) et au serveur de build. Restreignez strictement les jetons de service (Service Accounts / Personal Access Tokens) en appliquant le principe du moindre privilège et des portées éphémères.
Gestion hermétique des secrets (CICD-SEC-06) : Proscrivez les clés à longue durée de vie stockées en clair dans les variables de CI/CD. Utilisez des coffres-forts (ex. HashiCorp Vault) avec authentification dynamique (OIDC) pour injecter des identifiants temporaires au runtime, et bloquez les fuites en amont via des scanners de secrets (Gitleaks, TruffleHog).
Neutraliser l'empoisonnement des pipelines (PPE - Poisoned Pipeline Execution)
Protection contre l'injection de commandes (CICD-SEC-04) : Empêchez un attaquant de modifier le comportement du build via un fichier de configuration malveillant (.gitlab-ci.yml, .github/workflows) soumis dans une Pull Request.
Séparation des privilèges et validation : Ne permettez pas l'exécution automatique de pipelines non vérifiés sur des déclencheurs externes (forks/PRs publiques). Exigez une validation manuelle par un membre de l'équipe et restreignez les secrets disponibles lors des phases de tests unitaires.
Durcir et isoler les environnements de build (Garantie SLSA de la Supply Chain)
Hygiène et isolation des Runners (CICD-SEC-07 & 10 / SLSA Build Level 2-3) : Proscrivez les agents de compilation partagés ou persistants. Privilégiez des runners éphémères (isolés dans des conteneurs à durée de vie unique et étanche) et maintenez à jour l'ensemble des modules/plugins du serveur de build.
Maîtrise des dépendances tierces (CICD-SEC-08) : Protégez votre SCM contre l'importation automatique de packages compromis (Dependency Confusion ou empoisonnement de registres) en utilisant des miroirs internes contrôlés et verrouillés par des fichiers de lock et signatures.
Attestation de provenance et signature des artefacts (Exigence clé SLSA) : Générez automatiquement une preuve de provenance infalsifiable à la fin de la compilation. En signant cryptographiquement vos artefacts de release (images Docker, binaires) via des outils comme Sigstore/Cosign ou in-toto, vous garantissez en production qu'aucun artefact modifié ou issu d'un poste local ne peut être déployé.
Pilotez la maturité et la performance de sécurité applicative via des métriques clés
Pour prouver l'efficacité de vos actions auprès du Comité de Direction, le pilotage doit s'appuyer sur des métriques concrètes issues des pratiques Governance et Defect Management d'OWASP SAMM v2.0 :
Couverture et conformité des déploiements (Coverage & Compliance Rate)
Objectif : Mesurer le niveau d'adoption réel du S-SDLC
Exemple de KPI : Pourcentage de projets/dépôts actifs dont les pipelines intègrent et exécutent systématiquement la totalité des contrôles de sécurité exigés par leur niveau d'assurance (ex. 100 % des projets de criticité L2 scannés par le triptyque SAST/SCA/Secrets).
Temps Moyen de Remédiation et respect des SLA (MTTR vs Security SLAs)
Objectif : Aligner la vitesse de correction sur les exigences contractuelles et réglementaires (ex. correction des vulnérabilités critiques sous 7 à 14 jours selon les contrats DORA/ANSSI).
Exemple de KPI : Temps moyen écoulé entre l'identification confirmée d'une vulnérabilité et sa résolution effective en production, ventilé par sévérité (Critique, Élevée, Moyenne).
Contrôle de la dette de sécurité et suivi des dérogations (Security Backlog & Exceptions)
Objectif : Empêcher l'accumulation silencieuse de risques techniques et s'assurer que chaque vulnérabilité non corrigée fait l'objet d'une acceptation de risque formelle, datée et signée par un responsable désigné.
Exemple de KPI : Volume total de vulnérabilités ouvertes par rapport au seuil de tolérance défini (Risk Acceptance), combiné au nombre de dérogations accordées en attente d'arbitrage.
Taux de récurrence des failles (Recurrence Rate)
Objectif : Évaluer l'efficacité de la montée en compétences des développeurs et la qualité des tests de régression automatisés dans les pipelines.
Exemple de KPI : Proportions de vulnérabilités déjà corrigées dans le passé qui réapparaissent dans de nouvelles versions du code (ex. réintroduction d'une dépendance vulnérable ou régression d'un choix de codage).
Gérez les vulnérabilités et incidents avec le SOC/CSIRT de votre entreprise
Même avec les meilleurs contrôles préventifs, la découverte d'une vulnérabilité critique zero-day (type Log4Shell) ou une tentative d'exploitation en production nécessitent une réaction orchestrée entre la sécurité opérationnelle (SOC/CSIRT) et la sécurité applicative (AppSec).
Alignez votre processus de réponse sur le framework OWASP SAMM v2.0 (Operations > Incident Management) en clarifiant le rôle de chaque acteur :
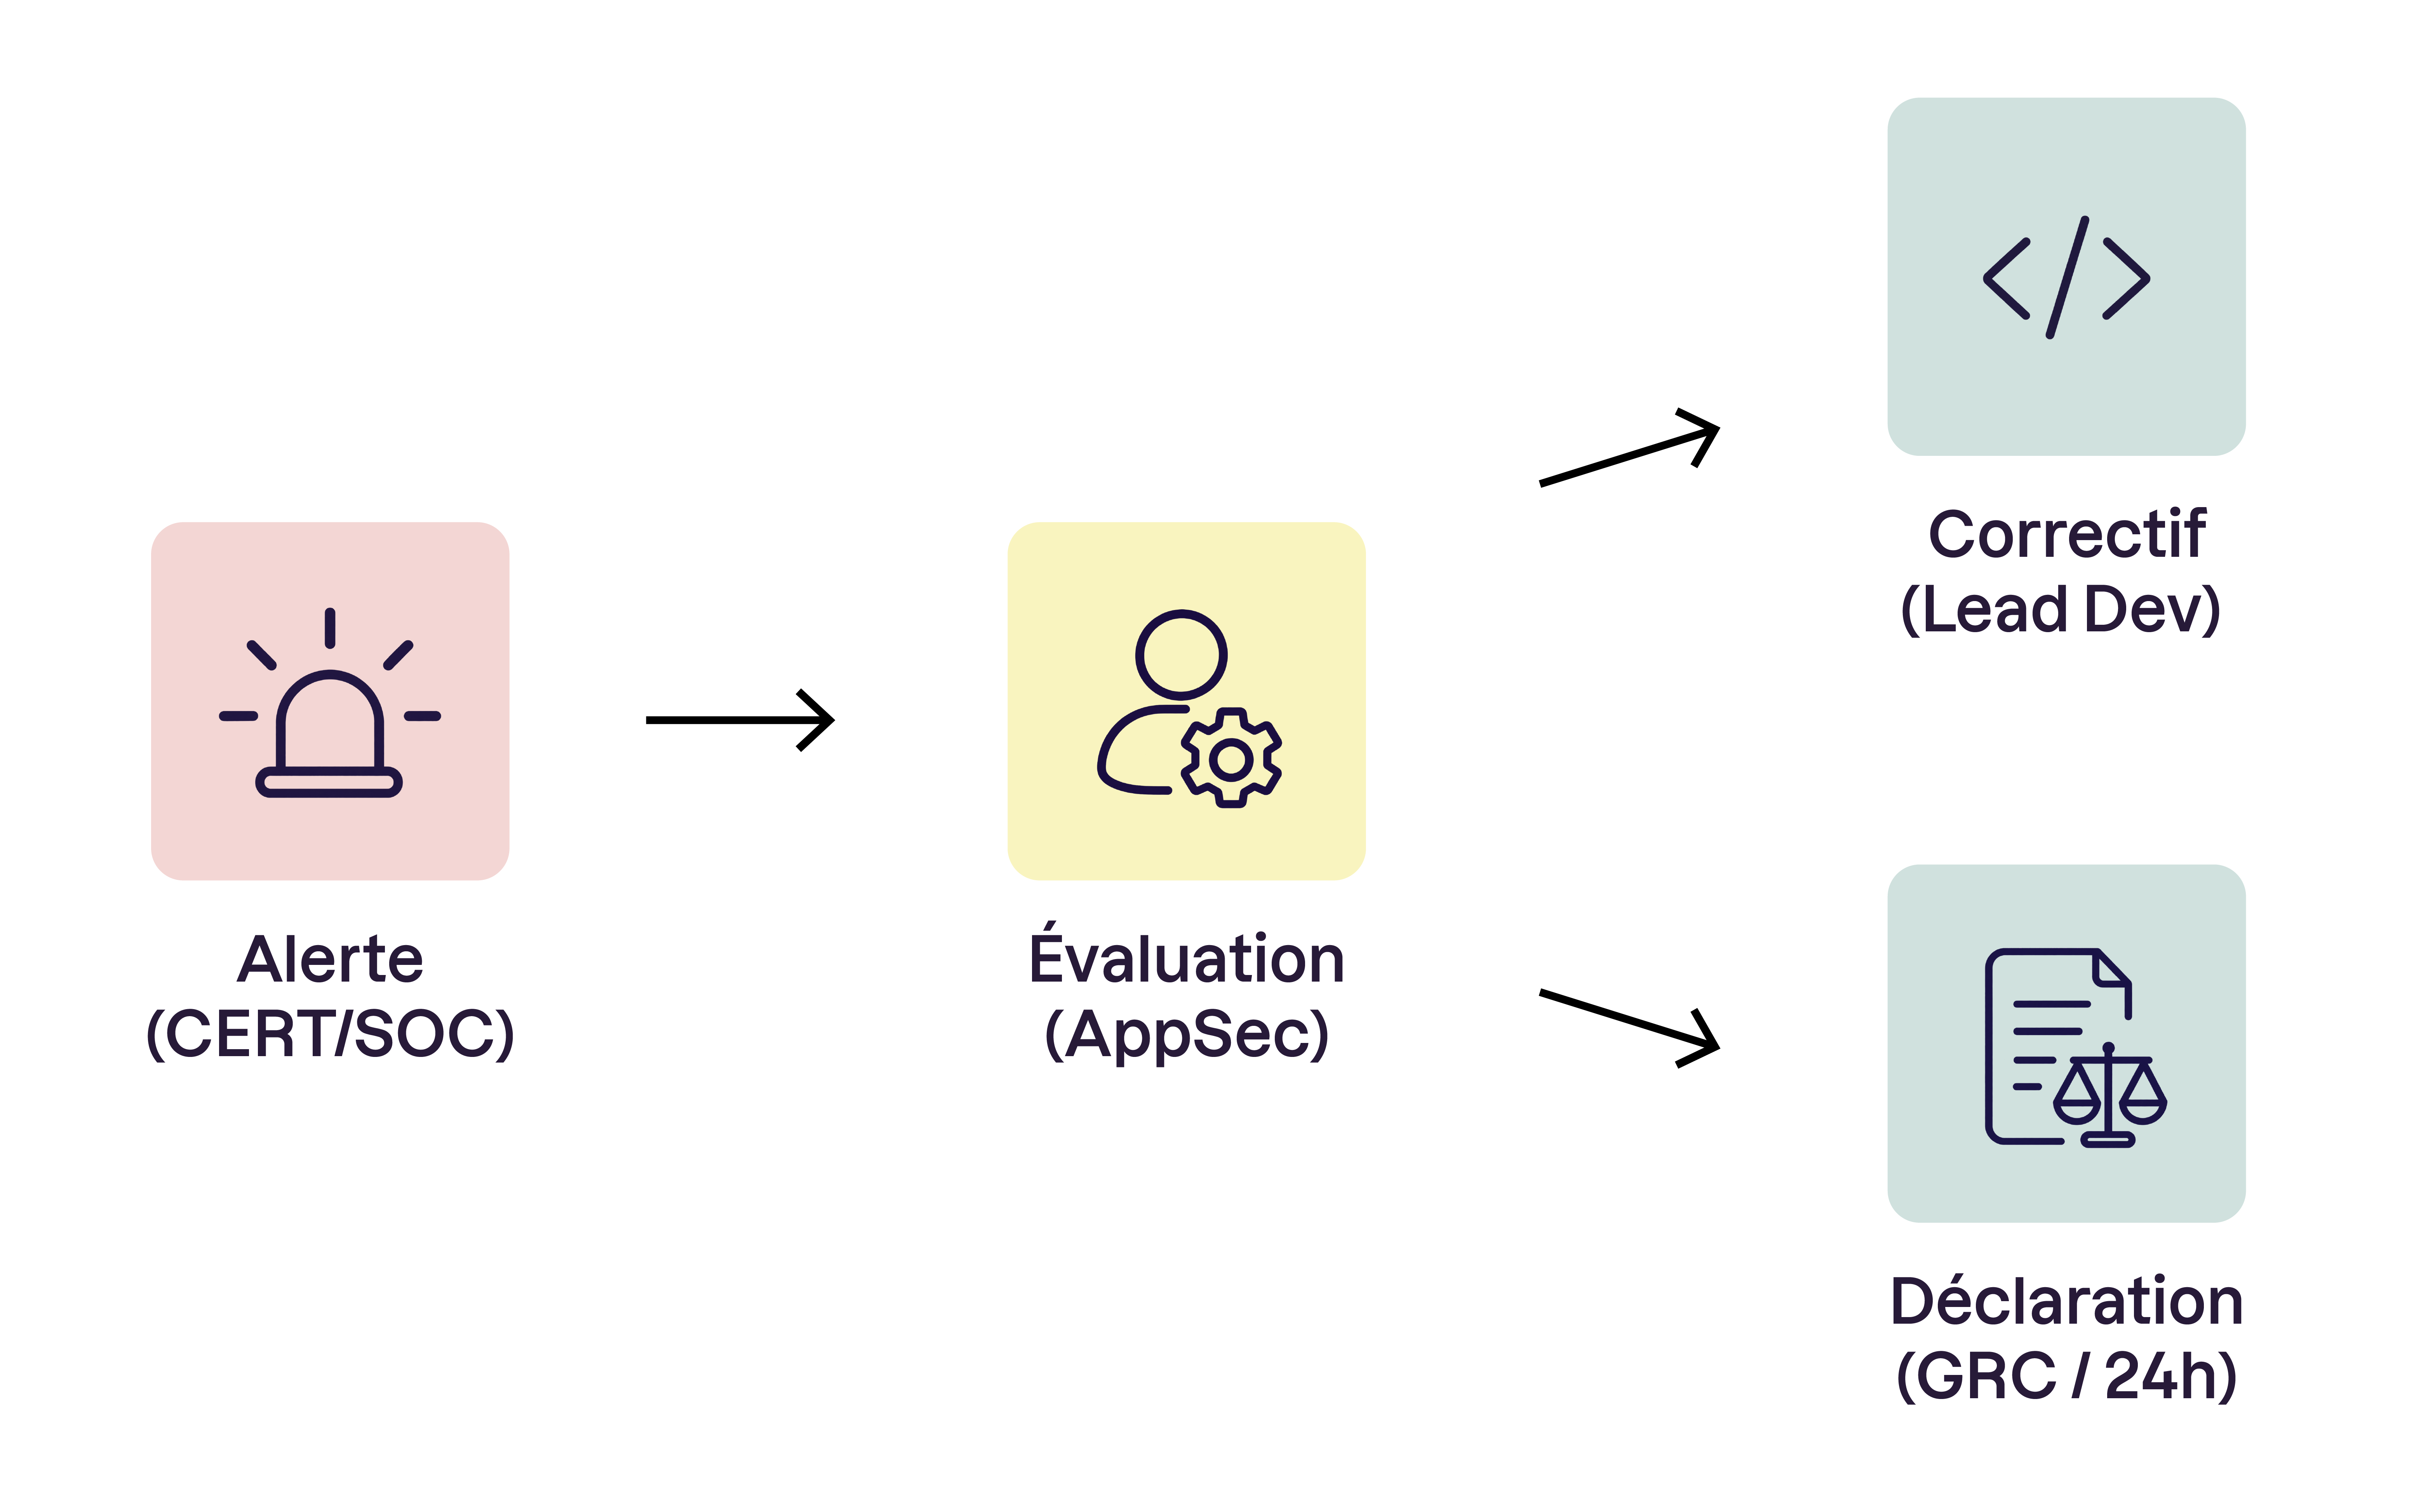
Le SOC / CSIRT (Pilote de la crise et de la réponse) : Il est le point d'entrée principal en cas d'alerte ou de publication de menace. Il s'appuie sur la tour de contrôle AppSec (ex. plateforme ASPM, Dependency-Track) pour cartographier instantanément la présence de la vulnérabilité dans vos produits et pilote l'isolation/mitigation en production.
L'AppSec Manager (Expert référent et coordinateur de la remédiation) : Il apporte au CSIRT la compréhension technique de la vulnérabilité et évalue son niveau de risque réel dans le contexte du code. Il guide les développeurs pour concevoir un correctif de sécurité (patch) sûr et accélère sa mise en production via la chaîne CI/CD.
Le Lead Developer (Acteur de la correction) : Il produit, teste et déploie le correctif de code ou la montée en version de la dépendance vulnérable.
Le RSSI, la GRC et le Juridique (Gouvernance & Notification) : Ils portent la responsabilité des déclarations réglementaires. Si l'incident affecte des clients régulés, ils gèrent les notifications légales obligatoires (ex. notifications sous 24h au CERT-FR / à l'ANSSI dans le cadre de NIS 2, DORA ou du CRA).
À vous de jouer !
Contexte
En tant qu'AppSec Manager chez OmniRoute, vous êtes sollicité en urgence par le SOC/CSIRT. Le CERT-FR vient de publier une alerte Zero-Day critique (CVSS 9.8) sur une bibliothèque de routage open-source. Le CSIRT suspecte son utilisation dans votre progiciel phare, déployé chez 50 clients bancaires soumis au règlement DORA.
Lors du diagnostic initial, vous découvrez une défaillance de gouvernance : sous la pression d'une livraison récente, l'équipe de développement a désactivé le scanner SCA sur le pipeline principal, rendant l'analyse automatisée inopérante.
Consignes
Rédigez la procédure d'urgence et de gouvernance (Playbook de crise) décrivant la réaction de votre entreprise. Votre document doit structurer :
La répartition des rôles et l'orchestration de crise entre le SOC/CSIRT, l'AppSec, les Développeurs et la GRC.
Le rétablissement de la conformité du pipeline CI/CD (politique d'interdiction de débrayage et Security Gates).
L'analyse d'impact et le pilotage de la remédiation via l'ASPM (requêtage SBOM sur Dependency-Track et suivi du MTTR sur DefectDojo).
La qualification du risque réglementaire (distinction entre vulnérabilité critique et incident majeur au sens de DORA / NIS 2).
En résumé
Adaptez votre outillage DevSecOps au niveau d’assurance ASVS v5.0, en combinant automatisation, analyses ciblées et expertise humaine selon la criticité des applications.
Centralisez et priorisez les données de sécurité grâce à une approche ASPM pour réduire le bruit, consolider les vulnérabilités et partager une vision claire de la posture applicative avec les équipes.
Sécurisez vos chaînes CI/CD en maîtrisant les accès et les secrets, en protégeant les pipelines contre les manipulations et en isolant les environnements de build.
Pilotez la performance de votre programme AppSec avec des KPI comme la couverture des contrôles, le MTTR, la dette de sécurité et le taux de récurrence des vulnérabilités.
Coordonnez la gestion des vulnérabilités et incidents avec le SOC/CSIRT, en clarifiant les responsabilités de l’AppSec Manager, des développeurs et des équipes de gouvernance.
Maintenant que vous avez orchestré avec succès vos outils DevSecOps, durci vos pipelines et maîtrisé la gestion des incidents, il ne vous reste plus qu'un seul défi à relever : inscrire cette démarche dans le temps. Rejoignez-moi dans le prochain et dernier chapitre pour découvrir comment ancrer cette culture et pérenniser votre programme de sécurité applicative globale !