Tirez un maximum de ce cours
Introduction du cours
Ce cours vous apprend à bâtir et piloter un programme de sécurité applicative structuré autour du S-SDLC et des référentiels OWASP.
Vous évaluez la maturité de vos pratiques AppSec avec OWASP SAMM et construisez une feuille de route d’amélioration adaptée à vos risques.
Vous définissez des exigences de sécurité vérifiables avec OWASP ASVS et les articulez avec les exigences réglementaires de NIS 2, DORA et du Cyber Resilience Act.
Vous supervisez vos pratiques DevSecOps, sécurisez vos pipelines CI/CD et centralisez le pilotage des vulnérabilités grâce à une approche ASPM.
Vous apprenez également à mesurer la performance de votre programme et à coordonner la remédiation avec les équipes de développement et le SOC/CSIRT.
Enfin, vous pérennisez votre démarche grâce aux Security Champions, à la formation et à une culture de sécurité partagée et durable.
Rencontrez votre professeur
Découvrez le fonctionnement du cours
Connaissez-vous le principe d'un cours en ligne sur OpenClassrooms ?
Ce cours suit une progression logique que l'on a séquencée en plusieurs chapitres à suivre dans l'ordre.
Avant de démarrer, voici quelques conseils pour exploiter au mieux le contenu de ce cours et optimiser votre apprentissage :
Lisez le texte dans chaque chapitre pour comprendre pourquoi les concepts abordés sont importants.
Suivez les activités dans les “À vous de jouer” pour savoir comment vous pouvez mettre en œuvre ces concepts.
Profitez de chaque occasion de pratiquer en faisant une pause dans le cours, pour vous entraîner de votre côté et reproduire pas à pas ce que vous avez lu dans le cours !
Découvrez le projet fil rouge du cours
Le projet fil rouge vous place dans le rôle d’AppSec Manager chez OmniRoute, avec pour mission de renforcer durablement la sécurité de la chaîne de développement logiciel.
Vous commencez par évaluer la maturité AppSec de l’entreprise avec OWASP SAMM afin de construire une feuille de route progressive.
Vous formalisez ensuite les exigences de sécurité avec OWASP ASVS et les articulez avec les enjeux de conformité réglementaire.
Vous supervisez l’intégration des contrôles DevSecOps dans les pipelines CI/CD et pilotez la gestion et la remédiation des vulnérabilités.
Vous coordonnez les différents acteurs, des développeurs au SOC/CSIRT et aux équipes GRC, pour répondre efficacement aux incidents.
Enfin, vous pérennisez le programme AppSec en structurant un réseau de Security Champions et en développant une culture de sécurité partagée.
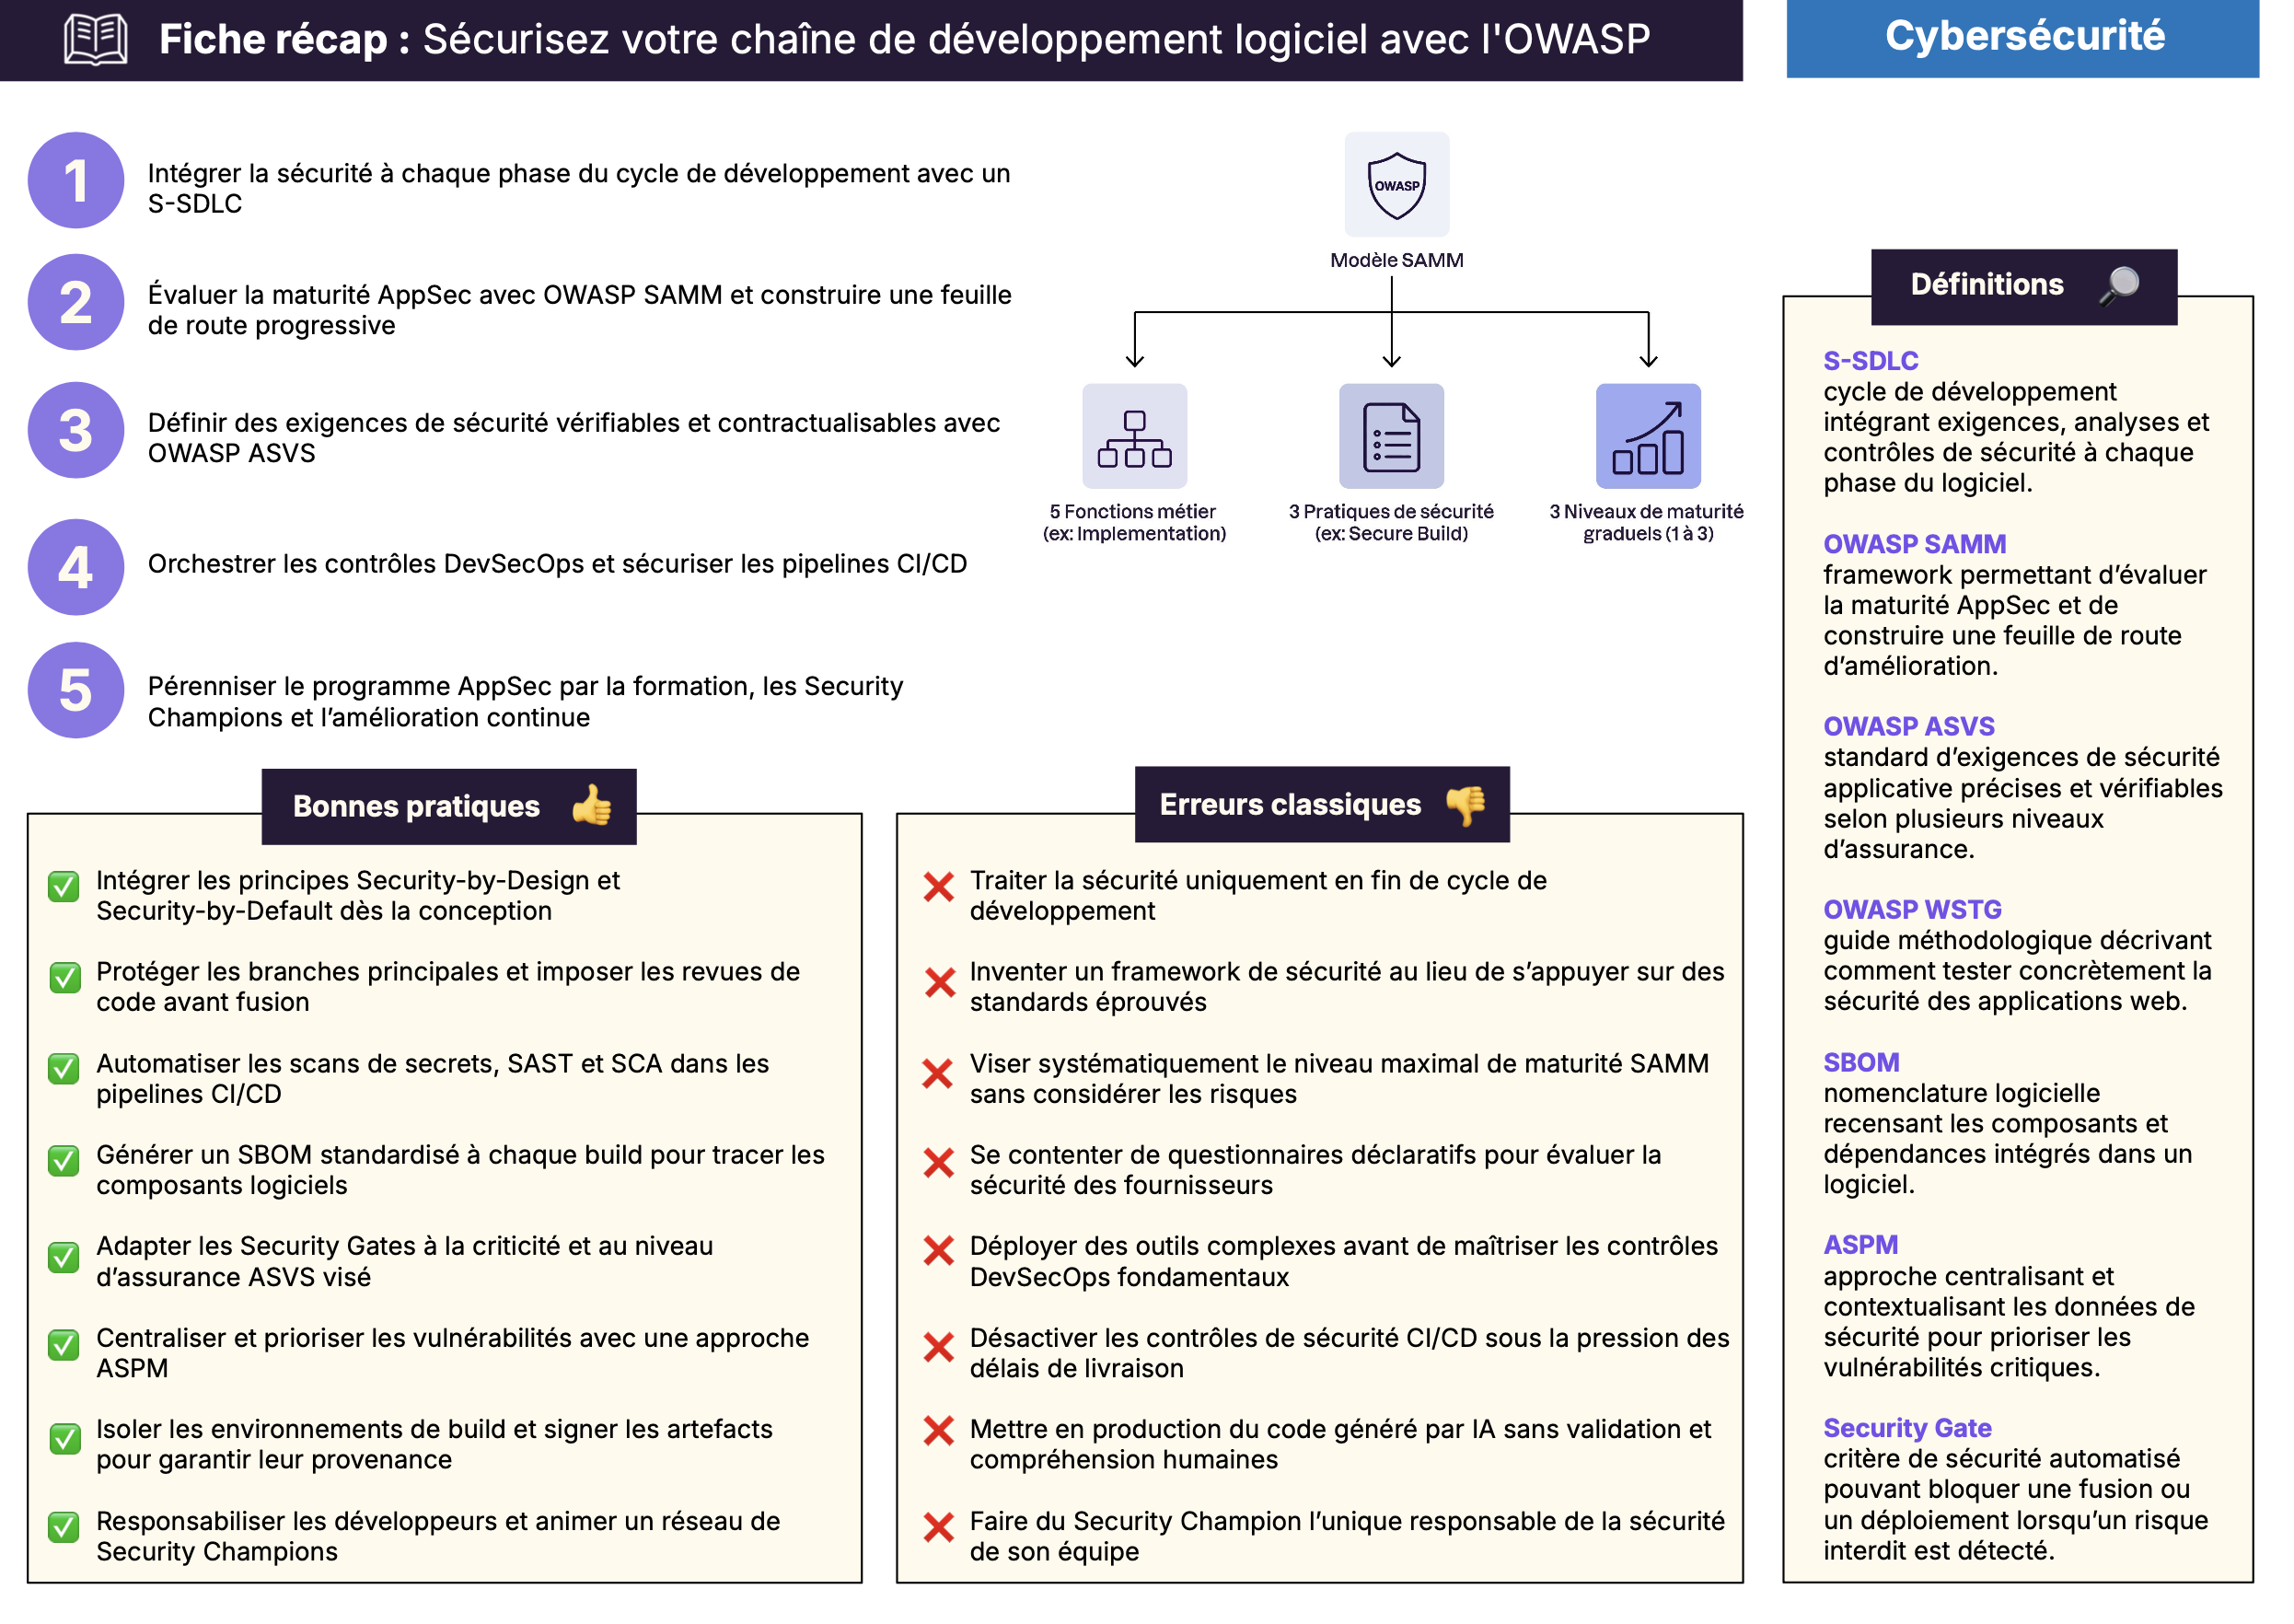
Téléchargez la fiche résumé du cours
Rendez-vous dans le prochain chapitre pour découvrir comment intégrer la sécurité application au coeur de votre entreprise !