Intégrez la sécurité applicative au cœur de votre entreprise
Dans un contexte où les menaces sur la chaîne d'approvisionnement logicielle (ou supply chain) se multiplient, la sécurité applicative n'est plus une simple option technique : elle est devenue un pilier fondamental de la gouvernance d'entreprise. Vous incarnez désormais le rôle de Manager de la Sécurité Applicative (AppSec Manager) fraîchement nommé au sein d'OmniRoute, un éditeur de logiciels d'envergure internationale spécialisé dans la gestion logistique globale.
Logique de cascade contractuelle oblige, vos clients — dont plusieurs Opérateurs d'Importance Vitale (OIV) et des entités financières majeures — vous imposent de prouver la robustesse de vos solutions. Parallèlement, votre direction exige une mise en conformité anticipée avec le futur règlement européen Cyber Resilience Act (CRA). Ce chapitre marque le point de départ de votre plan stratégique. Vous allez découvrir comment structurer un cycle de développement sécurisé (S-SDLC) en vous appuyant sur le célèbre écosystème de l'OWASP, et ainsi transformer une approche technique fragmentée en une véritable gouvernance adoptée par votre direction.
Analysez l'impact des menaces supply chain et des réglementations (CRA, NIS 2, DORA)
Pourquoi la sécurité applicative est-elle soudainement sous le feu des projecteurs ?
La réponse tient en deux points : l'évolution spectaculaire des menaces sur la chaîne logicielle et l'arsenal réglementaire européen qui en découle.
Comment les attaquants ciblent-ils la supply chain logicielle aujourd'hui ?
Les attaquants n'attaquent plus frontalement les serveurs de votre entreprise, car celle-ci peut disposer d’un bon niveau de sécurité. Ils exploitent les bibliothèques open-source et les pipelines d'intégration continue (CI/CD) pour y introduire du code malveillant ou des portes dérobées dès la phase de développement, qui sont généralement des maillons faibles de la sécurité des entreprises. De plus pour un attaquant cela ne se limite pas à la compromission d’une entreprise, mais potentiellement des milliers.
Le cas d'école de cette tendance est l'attaque sur le projet XZ Utils (2024), et notamment la bibliothèque liblzma, utilisée massivement dans pleins de projets à travers le monde.
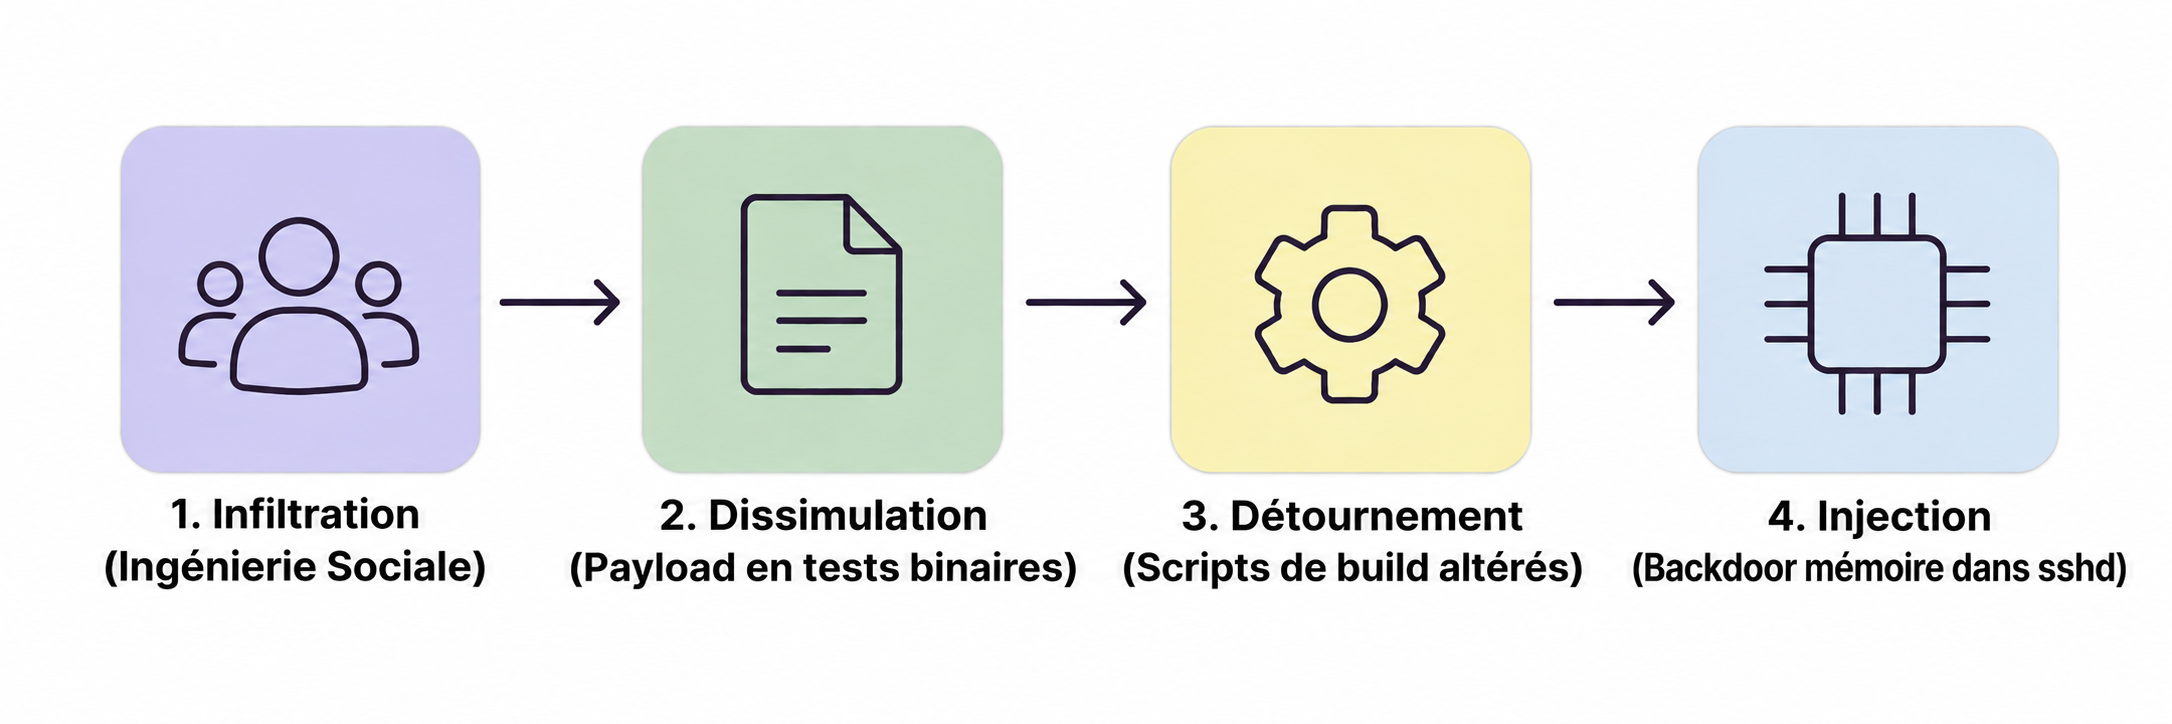
Ce schéma de compromission se déroule en plusieurs étapes :
Infiltration à long terme (Social Engineering) : Un attaquant (sous le pseudonyme Jia Tan) gagne progressivement la confiance de la communauté sur plus de deux ans en contribuant activement. En simulant des pressions de la part de faux utilisateurs, il parvient à obtenir les privilèges de co-mainteneur du projet.
Dissimulation de la charge utile (Payload) : L'attaquant introduit des fichiers d'archives binaires malveillants dans le dépôt Git, déguisés sous la forme de fichiers de tests unitaires inoffensifs. Cela permet d'échapper aux outils d'analyse statique de code (SAST) qui ignorent les fichiers de données/tests.
Détournement du processus de build (Build Pipeline Hijacking) : Le script de configuration de compilation (via Autotools) est subtilement modifié. La charge utile cachée n'est extraite et assemblée que lors du packaging officiel des archives de release (
tar.bz2), rendant l'attaque invisible lors d'une simple analyse du dépôt Git source.Injection dynamique et compromission en chaîne (Supply Chain Injection) : Lors de la compilation sur le système cible, la bibliothèque générée (
liblzma) intègre la porte dérobée. En interceptant le chargement dynamique des fonctions système, la backdoor vient s'insérer en mémoire dans le démon OpenSSH (sshd) (via sa dépendance avecsystemd), permettant à l'attaquant d'exécuter du code à distance avant toute authentification.
Face à ces menaces et pour forcer les entreprises à adresser le sujet, le législateur européen a réagi en imposant un cadre strict :
La directive NIS 2 : Étendant le périmètre de la première directive NIS qui traitait peu ce sujet, elle impose désormais aux Entités Essentielles et Importantes de maîtriser la sécurité de leur supply chain. Ces organisations répercutent cette obligation sur leurs fournisseurs à travers des exigences contractuelles renforcées.
Le règlement DORA : Dédié au secteur financier, il impose une gestion stricte des risques liés aux prestataires tiers de Technologies de l'Information et de la Communication (TIC). Il exige notamment la réalisation d'audits de sécurité préalables chez ces prestataires avant toute souscription de contrat.
Le Cyber Resilience Act (CRA) : Il adapte la logique du marquage CE (Conformité Européenne) au monde du numérique. Pour accéder au marché européen, les produits intégrant des éléments numériques doivent répondre à des exigences de sécurité strictes : gestion continue des vulnérabilités, fourniture d'une nomenclature logicielle (SBOM) et notification sous 24h des incidents graves à l'ANSSI / le CSIRT national (qui relaie à l'ENISA selon le cadre applicable).
Toutes exigent les 5 mêmes piliers : la transparence logicielle (SBOM), la gestion continue des vulnérabilités, l'encadrement des risques tiers, l’évaluation de sécurité régulière (pentests, audits, revue de code, etc.), et la détection continue.
Structurez les grandes étapes de Sécurité dans votre cycle de développement logiciel
Maintenant que vous mesurez l'urgence réglementaire, il vous faut un cadre d’application.
En tant qu’AppSec Manager, vous connaissez par cœur le SDLC (Software Development Life Cycle), qui structure l'ensemble des étapes de fabrication d'un logiciel, de sa conception initiale à son maintien en condition opérationnelle.
Sécuriser le développement logiciel, c’est sécuriser le SDLC. C'est ici qu'intervient le S-SDLC (Secure Software Development Life Cycle) : la sécurité est introduite au SDLC comme une dimension transversale et continue, en infusant des exigences, des analyses et des contrôles de sécurité à chaque phase du cycle de développement plutôt qu'en fin de projet.
C’est un cadre qui intègre des activités de sécurité à chaque étape de la création d'un logiciel.
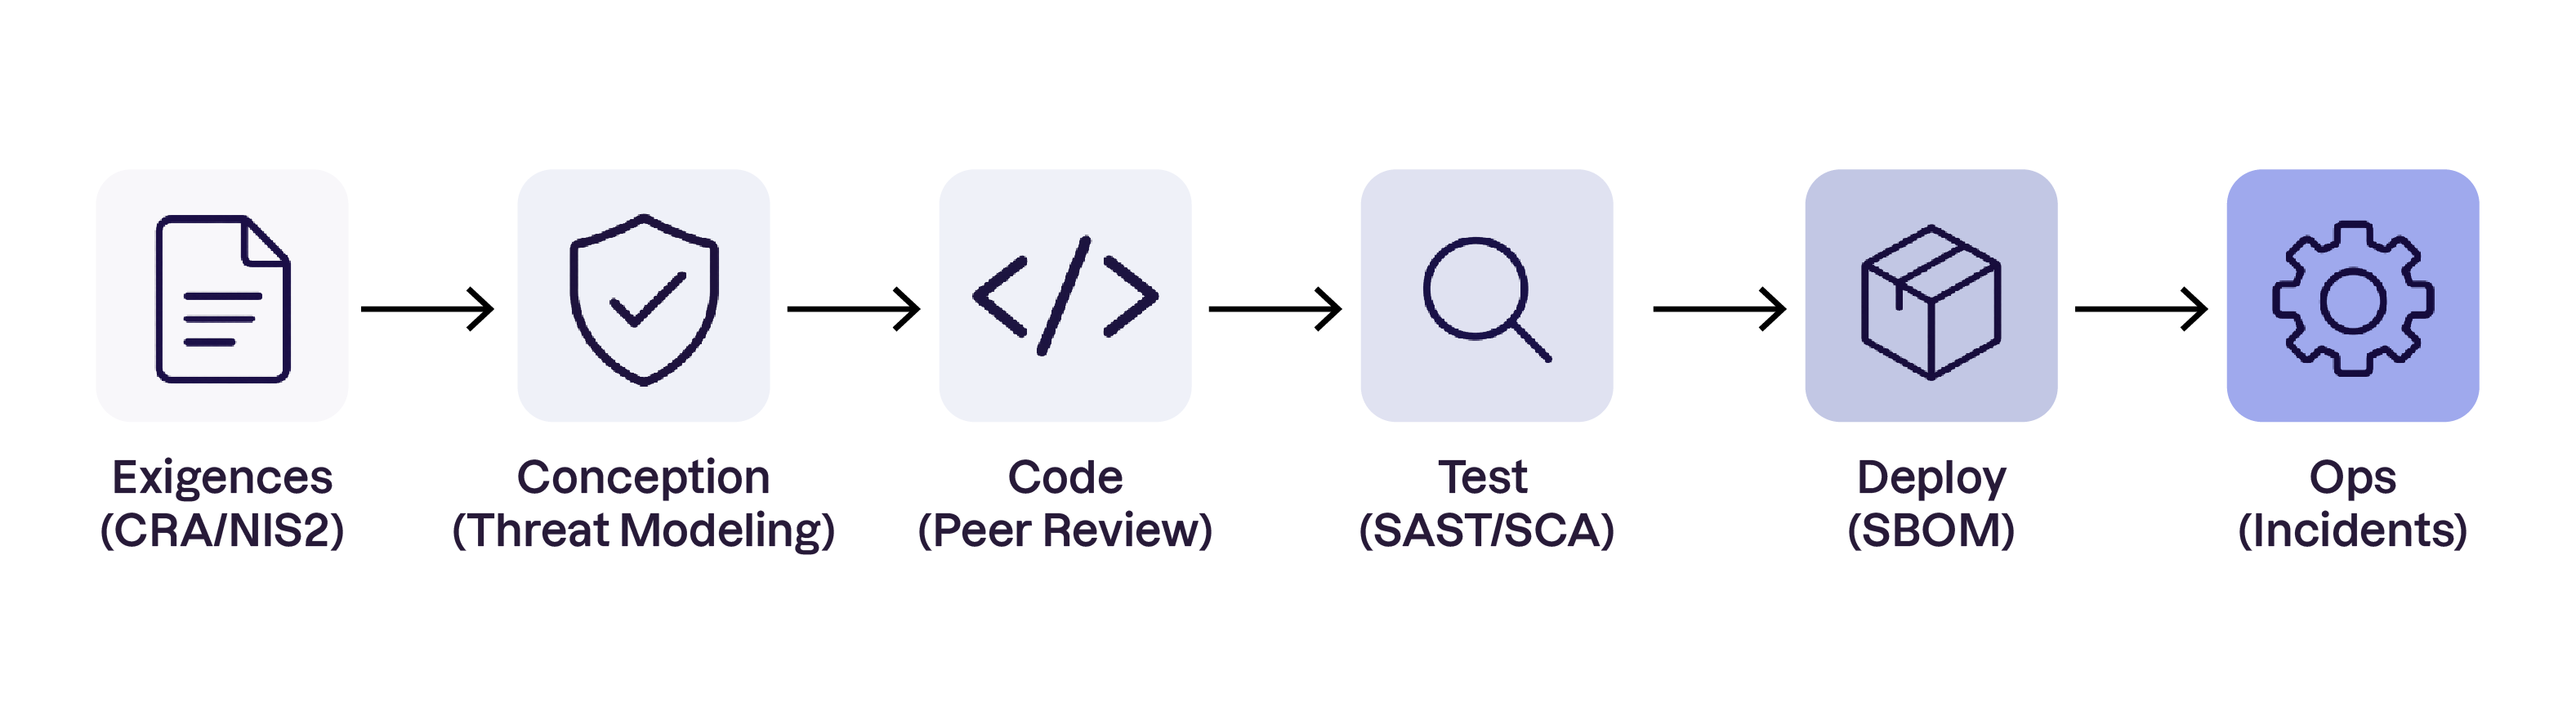
Pour structurer votre S-SDLC, appuyez-vous sur les 6 phases suivantes pour garantir une couverture de bout en bout :
Exigences (Requirements) : Définition des critères d'acceptation de sécurité et cadrage des contraintes réglementaires (GDPR, NIS 2, DORA).
Conception (Design) : Modélisation des menaces (Threat Modeling) et définition des architectures sécurisées.
Développement (Coding) : Respect des guides de développement sécurisé et revues de code (peer review)
Vérification (Testing) : Exécution des tests de sécurité automatisés (SAST, SCA, DAST).
Déploiement (Release): Sécurisation des pipelines CI/CD, signatures d'artefacts et génération de la nomenclature logicielle (SBOM).
Maintenance & Exploitation (Operations) : Gestion continue des vulnérabilités, surveillance des événements de sécurité et réponse aux incidents.
Restez simple dans l’application de votre stratégie : privilégiez la mise en place d'un socle de sécurité commun à tout projet (une baseline), composé de contrôles de sécurité obligatoires avant toute mise en production. Privilégiez aussi une réponse graduée : par ex. en phase de développement ou de staging, vous pouvez privilégier une détection non-bloquante pour ne pas frustrer vos développeurs, et activer un mode strictement bloquant pour le passage en production.
Découvrez l’arsenal OWASP à votre disposition
Pour piloter ces six phases, l'AppSec Manager dispose d'une boîte à outils méthodologique de première ordre. Comme annoncé plus haut, le sujet n’est pas nouveau, et l’OWASP travaille sur le sujet depuis plus d’une décennie. Tous les outils listés ci-dessous sont open-source, et font l’objet de mises à jour régulières de la part de l’OWASP.
OWASP SAMM v2.0 (Software Assurance Maturity Model) : C’est un framework stratégique de maturité de votre S-SDLC. Il sert de tableau de bord de gouvernance AppSec. Il permet d'évaluer objectivement le niveau actuel de sécurité des développements, de définir une feuille de route pluriannuelle d'amélioration et d'aligner les pratiques de DevSecOps sur les objectifs métier.
OWASP ASVS v5.0 (Application Security Verification Standard) : C’est un standard d'exigences et de contrôles de sécurité (référentiel structuré en 3 niveaux de sécurité). Il sert de référentiel technique universel à toutes les étapes du S-SDLC pour les équipes internes. Il peut aussi servir de socle de spécification et de grille d'évaluation contractuelle (pass/fail), ce qui est utile côté réglementaire, par exemple :
Côté fournisseurs / sous-traitants : Exigez l'attestation de conformité à un niveau global (ex. ASVS Niveau 1 ou 2) via un rapport d'audit indépendant, sans imposer la vérification manuelle des centaines de critères.
Côté clients stratégiques (ex. banques sous DORA) : Démontrez votre propre conformité point par point à l'aide de la numérotation officielle du standard (
v5.0.0-1.5.1) dans vos annexes sécurité, offrant une traçabilité irréprochable.
OWASP WSTG v4.2 (Web Security Testing Guide) : C’est un guide méthodologique et opérationnel de test. C'est le manuel de terrain qui fournit les méthodes pas-à-pas et les procédures d'essai permettant de vérifier concrètement l'efficacité des exigences définies dans l'ASVS.
Framework SLSA (Supply-chain Levels for Software Artifacts) : C’est un framework de sécurité d'ingénierie (initié par OpenSSF / Google). Il est utilisé pour sécuriser la chaîne de fabrication logicielle (build pipeline). Organisé en niveaux progressifs (SLSA Build L1 à L3), il impose le contrôle des sources, l'isolation des environnements de compilation et la signature cryptographique des artefacts (provenance certifiée) pour prévenir les attaques de type XZ Utils.
Avec l’essor de l’IA, du Vibe Coding et des agents de code, cette approche reste-t-elle valide ?
La réponse est oui, et encore plus, car les enjeux ne sont plus de produire du code, ils sont d’avoir confiance dans le code généré, ce qui amène un poids plus important aux enjeux de sécurité. L'enjeu n'est pas de savoir comment le code est généré, mais de garantir qu'il est auditable et maîtrisé avant d'arriver en production.
À vous de jouer !
Contexte
Le Comité de Direction (CoDir) d'OmniRoute rechigne à débloquer le budget pour votre grand programme de sécurité applicative. Vos directeurs Produit et Engineering craignent par-dessus tout que l'ajout de barrières de sécurité ne ralentisse les livraisons logicielles et n'alourdisse les pipelines CI/CD,.
Consignes
Rédigez une note stratégique (Executive Memo) de 500 mots maximum à l'attention du CoDir d'OmniRoute.
Vous devez justifier l'urgence de déployer un S-SDLC en démontrant l'alignement entre les menaces (par ex. XZ Utils), les sanctions réglementaires (par ex. CRA, DORA, NIS 2), et les risques business.
Proposez une approche pragmatique basée, utilisant les standards de l'OWASP.
En résumé
La sécurité applicative devient un enjeu stratégique face à la multiplication des attaques sur la supply chain et au renforcement des réglementations européennes.
Le S-SDLC permet d’intégrer la sécurité en continu dans toutes les étapes du cycle de développement, plutôt que de la traiter uniquement en fin de projet.
Un S-SDLC efficace couvre six phases clés, des exigences de sécurité jusqu’à la maintenance et à la réponse aux incidents.
Les principes de Security-by-Design et Security-by-Default permettent d’anticiper les vulnérabilités et de réduire le coût de leur correction.
Les référentiels OWASP SAMM, ASVS et WSTG ou encore OpenSSF / Google SLSA fournissent des cadres éprouvés pour piloter, vérifier et améliorer la sécurité des logiciels et de leur chaîne de fabrication.
Maintenant que vous avez saisi l'urgence d'intégrer la sécurité dès la conception et que vous avez connaissance de l’arsenal de l’OWASP à votre disposition, il est temps de passer à l'action ! Mais par où commencer concrètement pour transformer votre organisation ? Dans le prochain chapitre, nous utiliserons le framework l'OWASP SAMM pour évaluer le niveau de maturité actuel de votre entreprise et bâtir votre feuille de route. Rejoignez-moi vite pour réaliser votre premier diagnostic !