Pérennisez votre programme de sécurité applicative globale
Sous votre impulsion en tant qu'AppSec Manager, l'entreprise OmniRoute a profondément modernisé ses pratiques de développement. Vos outils DevSecOps sont désormais en production et orchestrent la sécurité de vos pipelines CI/CD. Vos exigences, basées sur le standard OWASP ASVS v5.0, vous permettent de répondre aux exigences contractuelles. De plus, vos rapports de conformité répondent désormais pleinement aux exigences strictes de la directive NIS 2, du règlement DORA et du futur Cyber Resilience Act (CRA).
Cependant, un programme de sécurité applicative n'est pas un projet ponctuel qui s'arrête une fois les outils déployés. C'est un processus d'amélioration continue qui repose avant tout sur l'humain, la pédagogie et la culture d'entreprise. Vous avez une véritable conduite du changement à instruire, afin de générer une véritable adoption des pratiques de Sécurité applicative.
Mais comment maintenir ce niveau d'exigence sur le long terme sans épuiser les équipes de votre entreprise ? Comment s'assurer que vos développeurs se sentent valorisés et responsabilisés au lieu de percevoir la sécurité comme une contrainte stérile ?
Dans ce dernier chapitre, vous allez apprendre à pérenniser votre programme AppSec. Vous allez fédérer les équipes de votre entreprise, de la sensibilisation théorique initiale à l'implémentation opérationnelle sur le terrain. Vous déploierez un réseau de Security Champions, en vous appuyant sur des méthodes d'apprentissage contextuelles éprouvées par les dernières recherches académiques. Enfin, vous positionnerez OmniRoute au sein des réseaux d'influence européens de cybersécurité pour assurer une veille active.
Vous franchissez l'étape ultime de votre plan de transformation. Vous passez d'une conformité réglementaire contrainte à une culture de sécurité partagée, durable, autonome et parfaitement intégrée à l'écosystème cyber européen !
Fédérez les équipes : De la conduite du changement à l'adoption terrain
Déployer des scanners automatisés dans vos pipelines est un préalable nécessaire, mais insuffisant. Sans une stratégie globale d'acculturation et de conduite du changement, les outils génèrent du bruit, de la frustration et finissent par être contournés. Pour transformer la sécurité en un réflexe d'ingénierie partagé, appuyez-vous sur la pratique Education & Guidance du framework OWASP SAMM v2.0.
1. Structurez votre réseau de Security Champions et animez une Guilde Sécurité
Ne portez pas le fardeau de la sécurité applicative en solo. Appuyez-vous sur les développeurs eux-mêmes pour ancrer les pratiques AppSec au plus près du code :
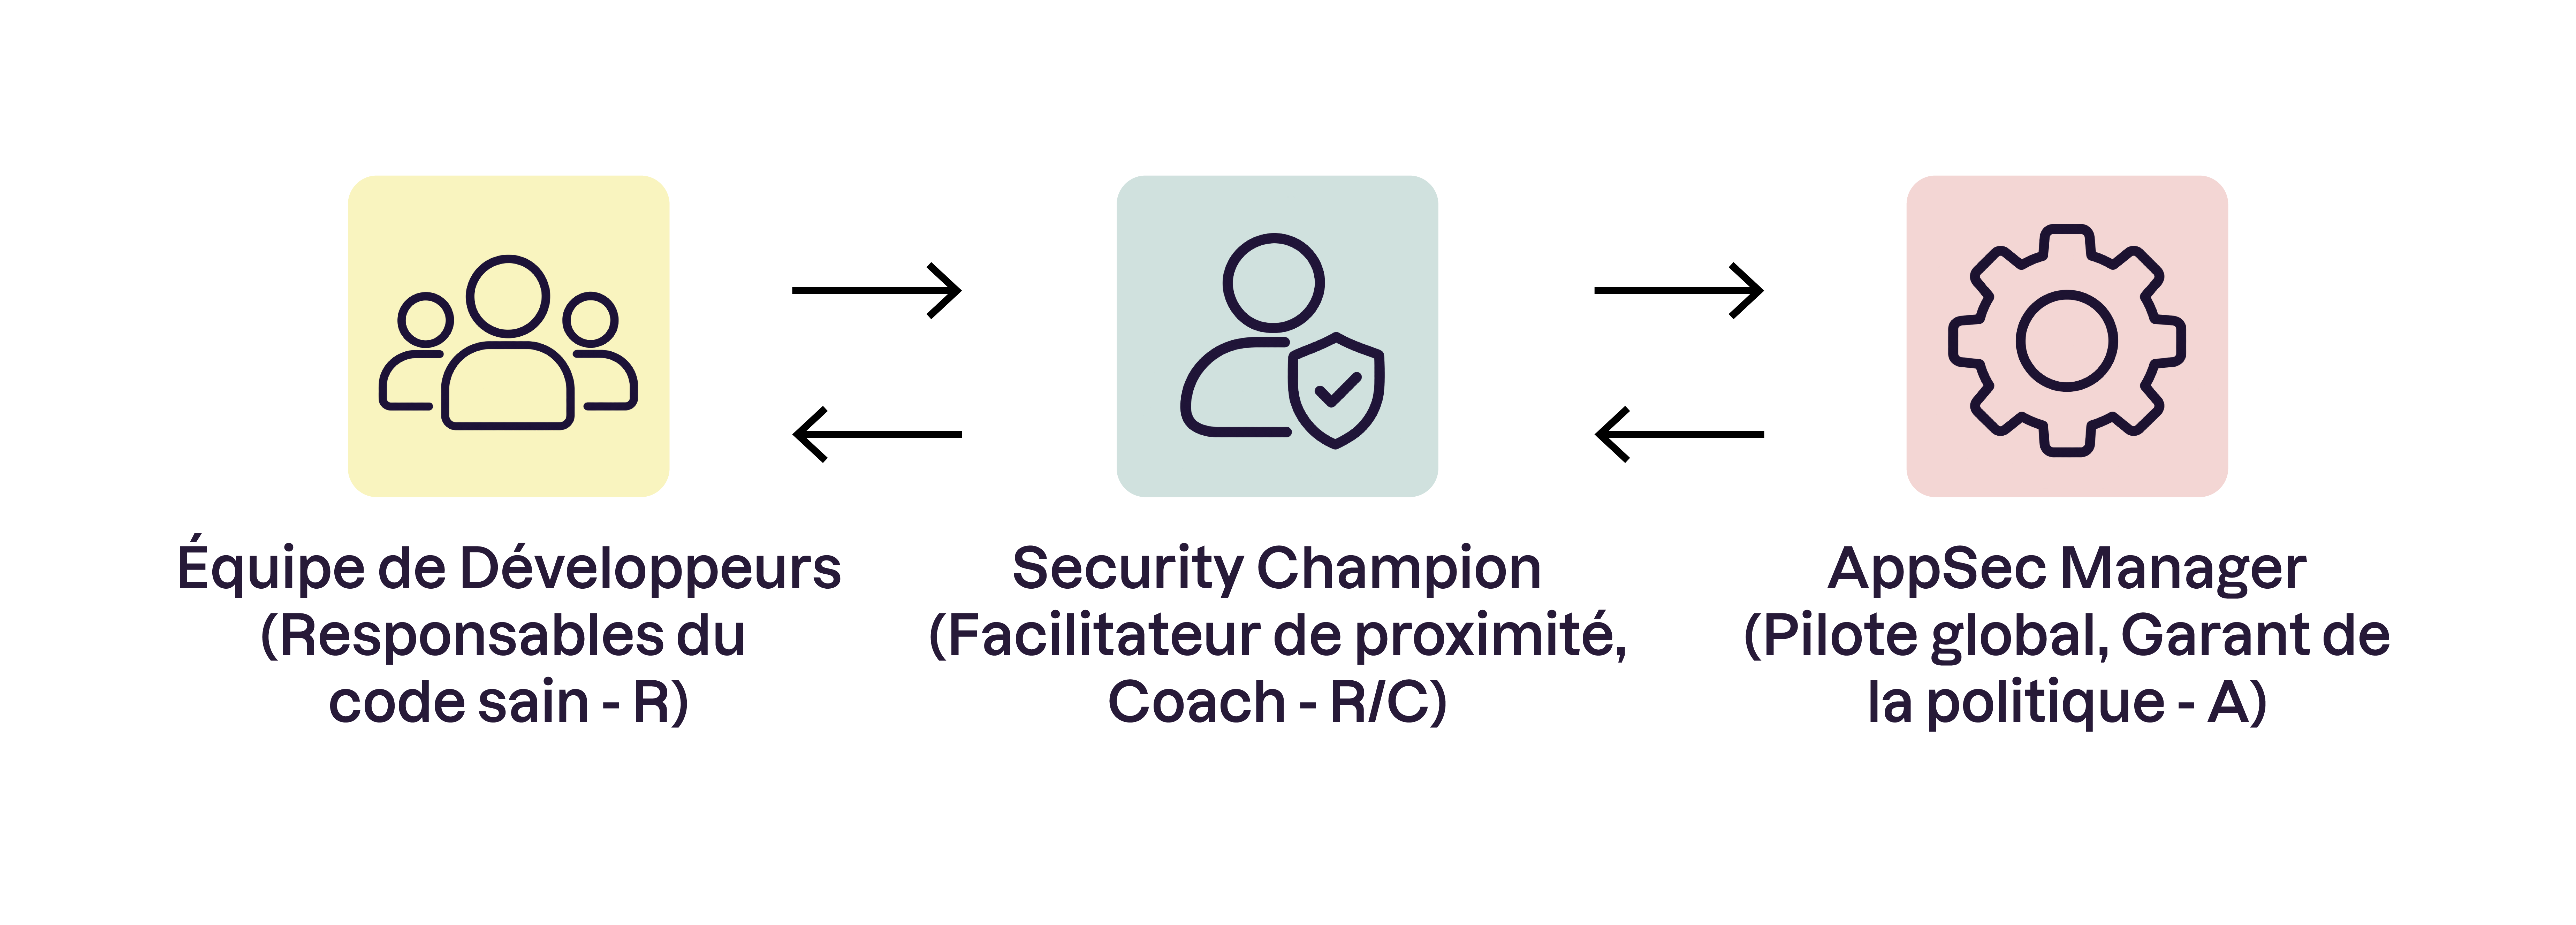
Les Security Champions : Ce sont des développeurs disposant d'une véritable appétence pour la sécurité. Intégrés dans leurs équipes de dev respectives, ils servent de relais AppSec au quotidien. Ils partagent leurs retours d'expérience sur l'outillage en place (SAST, SCA, secrets) et aident la cellule AppSec centrale à affiner la configuration des scanners (tuning) pour éliminer les faux positifs grâce à leur connaissance intime du contexte applicatif.
La Guilde Sécurité (Communauté de pratique) : Rassemblez sur la base du volontariat l'ensemble des développeurs, champions et passionnés souhaitant approfondir les thématiques de sécurité. Cette guilde crée un espace d'échange transverse pour discuter des nouvelles menaces, tester de nouvelles approches et faire évoluer les standards de l'entreprise.
2. Déployez des parcours de formation ciblés par rôle
Abandonnez les sessions d'information génériques et descendantes : elles n'engendrent aucune adhésion. Concevez des programmes de formation pratiques, directement alignés sur les responsabilités de chaque métier :
Pour les Architectes logiciels : Ateliers avancés de modélisation des menaces (Threat Modeling) pour intégrer la sécurité dès la phase de design (Security by Design).
Pour les Développeurs : Ateliers de codage sécurisé interactifs, analyse de cas réels et manipulation d'outils de remédiation au sein de leur environnement de développement (IDE).
Pour les Product Owners (PO) et Product Managers (PM) : Formation à la traduction des exigences de sécurité en User Stories et à la prise en compte du risque dans la priorisation du backlog.
3. Stimulez l'apprentissage par les pairs et la motivation intrinsèque
L'adoption durable repose sur l'engagement et le jeu, pas sur la contrainte réglementaire. Favorisez la montée en compétences collectives par des formats participatifs :
Hackathons & Capture The Flag (CTF) : Organisez des challenges internes où les équipes s'affrontent pour identifier et exploiter des vulnérabilités applicatives (mode Red Team), puis pour concevoir les correctifs appropriés (mode Blue Team).
Retours d'expérience (RETEX) & Post-mortems : Analysez collectivement les failles découvertes ou les incidents passés sous la forme d'ateliers de partage, afin d'en tirer des enseignements concrets pour l'ensemble des équipes.
Valorisez les ressources complémentaires pour pérenniser vos actions
Pour que votre culture AppSec survive aux évolutions technologiques et aux changements d'équipes, elle doit s'institutionnaliser et s'ouvrir sur l'extérieur.
1. Impliquez-vous dans les travaux de l'OWASP et contribuez à l'Open Source
Ne limitez pas la démarche de votre entreprise à une simple consommation passive d'outils et de normes. La maturité cyber implique une contribution bidirectionnelle avec la communauté :
Contribution aux standards de l'OWASP : Vos pratiques de S-SDLC s'appuient sur l'écosystème de l'OWASP (SAMM, ASVS, Top 10). Encouragez vos experts à s'impliquer dans les projets et groupes de travail de la fondation : participer à l'évolution de ces référentiels permet d'aligner les futures versions des normes sur vos contraintes industrielles réelles.
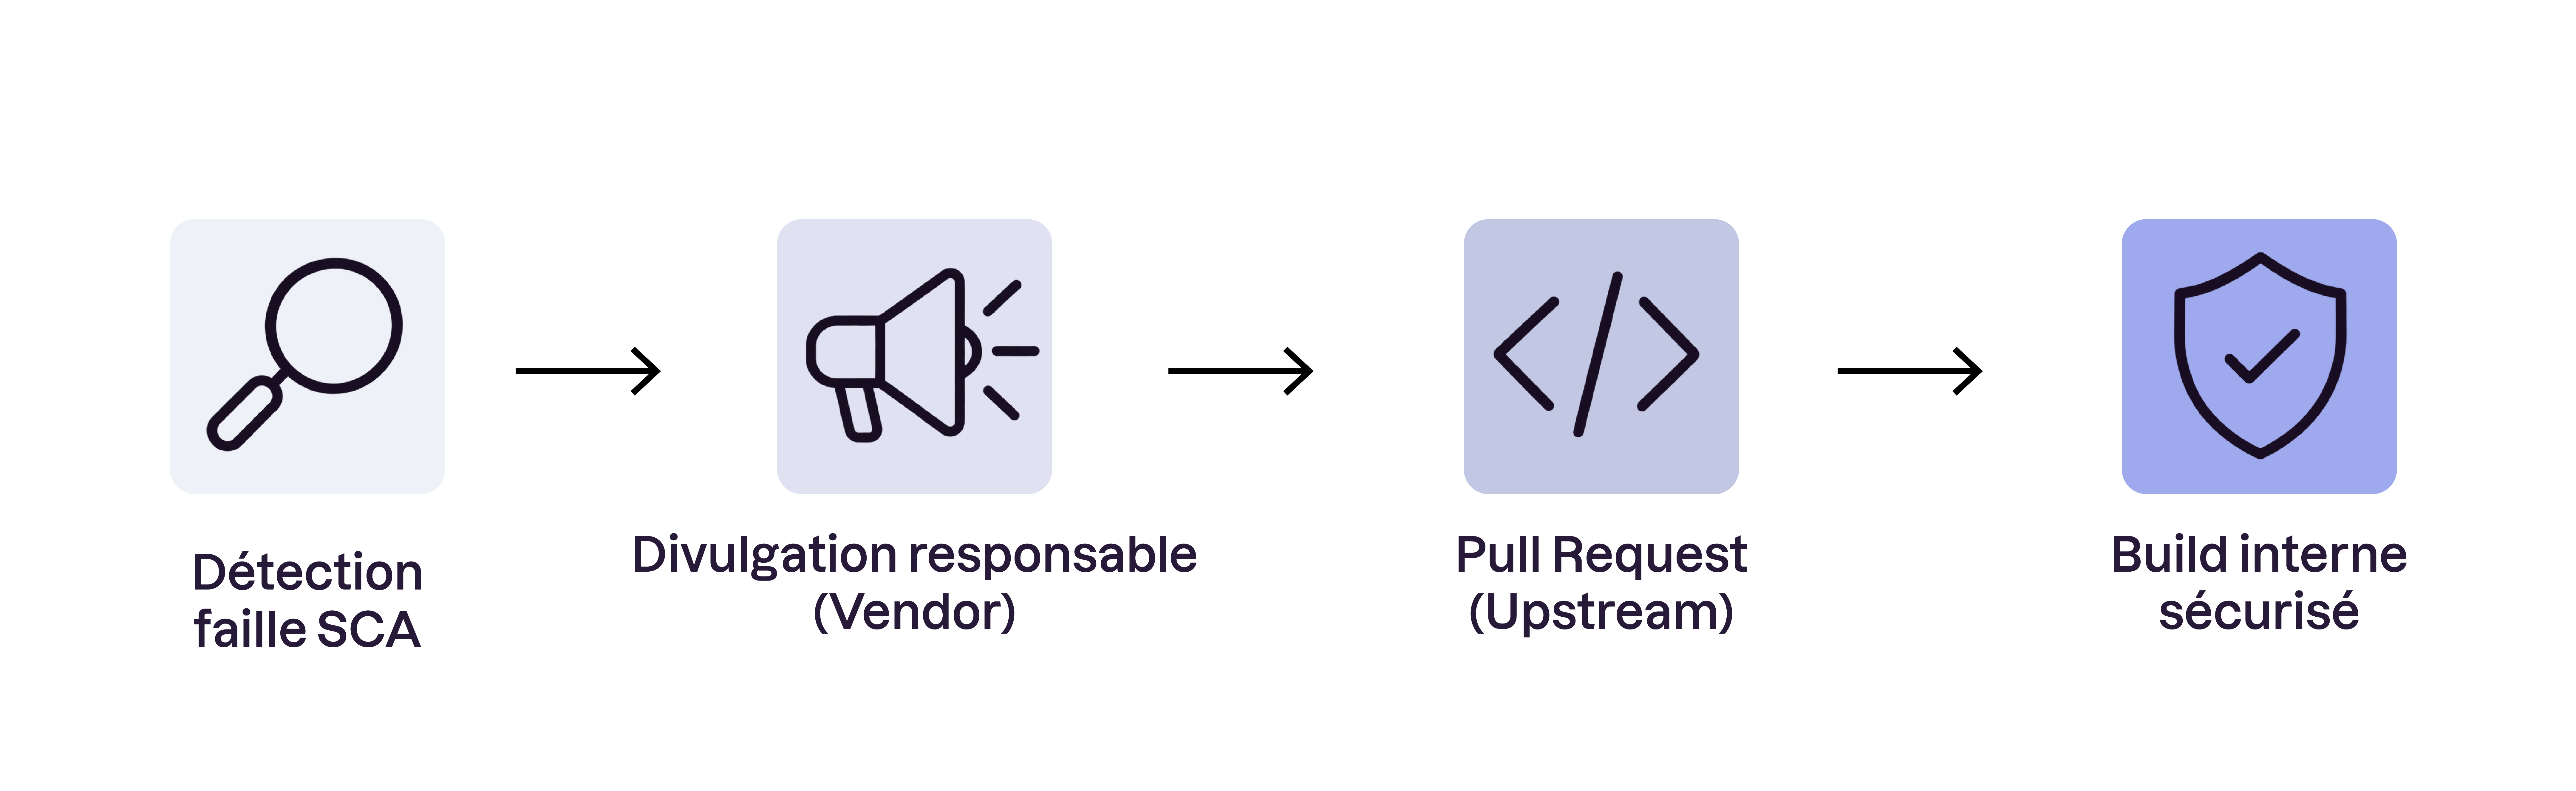
Sécurisation de la Supply Chain à la source (Upstream Security) : Lorsque vos analyses (SCA) ou vos revues de code identifient une vulnérabilité sur une dépendance critique dont vous dépendez fortement, appliquez une politique de divulgation responsable (responsible disclosure). Soumettez directement des correctifs (pull requests) aux projets open source concernés : cela sécurise vos propres builds tout en renforçant l'intégrité de l'écosystème.
2. Appuyez-vous sur les réseaux et relais d'influence
Pour ne pas opérer en vase clos, connectez votre cellule AppSec aux grands réseaux de décideurs et d'experts de la cybersécurité (ex. CESIN, CLUSIF, Campus Cyber, ECSO) :
Veille stratégique et retours d'expérience (RETEX) : Ces espaces de confiance permettent de partager vos défis opérationnels et de bénéficier des retours d'autres organisations confrontées aux mêmes problématiques.
Adoption des meilleures pratiques du marché : Rester connecté à ces réseaux vous garantit un accès direct aux dernières tendances opérationnelles, à la jurisprudence sur les contrôles réglementaires et aux benchmarks d'outillage.
3. Participez aux travaux de normalisation et de standardisation
Suivez et impliquez-vous dans les initiatives portées par l'ANSSI en France et l'ENISA à l'échelle européenne :
Anticipation des normes harmonisées : Suivez de près la rédaction des standards techniques liés à la mise en œuvre du CRA (Cyber Resilience Act) et de NIS 2.
Avantage concurrentiel : Participer ou s'aligner très tôt sur les travaux de ces agences vous permet d'adapter vos processus internes avant que les exigences ne deviennent strictement contraignantes lors des audits.
À vous de jouer !
Contexte
Pour pérenniser l'effort de sécurité applicative chez OmniRoute sans surcharger la cellule centrale AppSec, vous lancez officiellement le programme de Security Champions. C'est un succès : plusieurs développeurs se portent immédiatement volontaires pour représenter la sécurité dans leurs équipes agiles respectives.
Cependant, vous savez d'expérience qu'il y a un biais dangereux en pratique : désigner des "Champions" peut être perçu par le reste des ingénieurs comme une externalisation du problème ("la sécurité, c'est uniquement le Champion qui doit s'en occuper maintenant"). Cet effet silo est contreproductif.
Pour éviter cet écueil, vous devez formaliser le rôle du Champion et structurer un programme d'animation adapté pour motiver les équipes intrinsèquement, en vous appuyant sur les théories d'apprentissage modernes (théorie de l'autodétermination, apprentissage par les pairs).
Consignes
Rédigez la charte d'engagement du Security Champion d'OmniRoute (environ 400 mots). Cette charte doit prendre la forme d'un document Markdown prêt à être signé par les développeurs volontaires et leurs responsables d'équipes.
Vous devez y inclure :
La définition exacte de son rôle de relais technique au sein de son équipe agile via une matrice RACI claire pour briser le biais d'externalisation (l'effet silo).
Les modalités pratiques d'engagement, incluant le pourcentage de temps homme sanctuarisé dédié à la sécurité et le lien avec le management produit.
Le plan d'apprentissage contextuel et participatif recommandé pour le champion et son équipe d'après les dernières recherches académiques (exclure formellement les présentations théoriques passives).
En résumé
Fédérez durablement les équipes autour de l’AppSec en faisant de la sécurité une responsabilité partagée et un réflexe intégré aux pratiques de développement.
Déployez un réseau de Security Champions, une Guilde Sécurité et un Centre d’Excellence pour diffuser les bonnes pratiques et renforcer l’autonomie des équipes.
Adaptez la formation aux différents métiers et privilégiez l’apprentissage par la pratique, les pairs, les CTF et les retours d’expérience.
Ouvrez votre programme AppSec sur son écosystème en contribuant à l’OWASP et à l’Open Source, et en participant aux réseaux professionnels de cybersécurité.
Inscrivez votre démarche dans l’amélioration continue en suivant les évolutions réglementaires, technologiques et des menaces tout en conservant les principes fondamentaux du S-SDLC.
Félicitations, vous êtes arrivé au terme de ce cours ! Vous savez désormais structurer un programme AppSec autour du S-SDLC, évaluer sa maturité avec OWASP SAMM, formaliser des exigences de sécurité vérifiables avec OWASP ASVS et intégrer les contrôles de sécurité dans vos pipelines CI/CD. Vous avez également appris à piloter les vulnérabilités et les indicateurs de sécurité, puis à inscrire cette démarche dans la durée grâce aux Security Champions et à une culture de sécurité partagée. Il ne vous reste plus qu’à passer le quiz final pour valider vos acquis et clôturer ce cours.